Avant d’investir dans un routeur ou une box internet, la sécurité Wi-Fi mérite une réflexion sérieuse. Pas question de confier ses données ou celles de sa famille à un réseau vulnérable. Que vous soyez technophile curieux, gamer en quête de fiabilité ou tout simplement pragmatique, ce décryptage vous propose les bonnes questions à poser avant de choisir une solution Wi-Fi sécurisée, avec des explications concrètes basées sur l’expérience terrain, l’analyse et les dernières normes.
Sommaire
Comprendre les risques liés à un Wi-Fi non sécurisé
Un réseau Wi‑Fi mal sécurisé, c’est l’équivalent de laisser sa porte d’entrée ouverte : vol de données, piratage d’équipements, usages frauduleux… Les cybercriminels guettent la moindre faille, et même les objets connectés ou les entreprises n’y échappent pas.
À la maison, un mot de passe trop simple, un protocole non mis à jour ou une absence de réseau invité ouvrent la voie à des intrusions. En entreprise, un mauvais cloisonnement permet la propagation de malwares entre appareils critiques et postes standards. Sous-estimer ces risques, c’est exposer sa vie numérique, mais aussi celle de ses enfants ou collègues, à des conséquences bien réelles.
| Types de menaces | Conséquences |
|---|---|
| Piratage via mot de passe faible | Accès non autorisé aux fichiers, interception de données sensibles, espionnage |
| Utilisation frauduleuse de la connexion | Activités illégales, téléchargement interdit, risque juridique |
| Failles des objets connectés | Espionnage, contrôle à distance, intrusion dans la vie privée |
| Mauvaise isolation en entreprise | Propagation de virus, fuite de base de données, perte de confiance partenaires |
Un utilisateur averti prendra donc le temps de parcourir les réglages, désactiver le WPS ou créer un réseau invité, autant d’actions qui rendent le Wi-Fi bien moins perméable aux attaques.
Protocoles de chiffrement : la base d’un réseau fiable
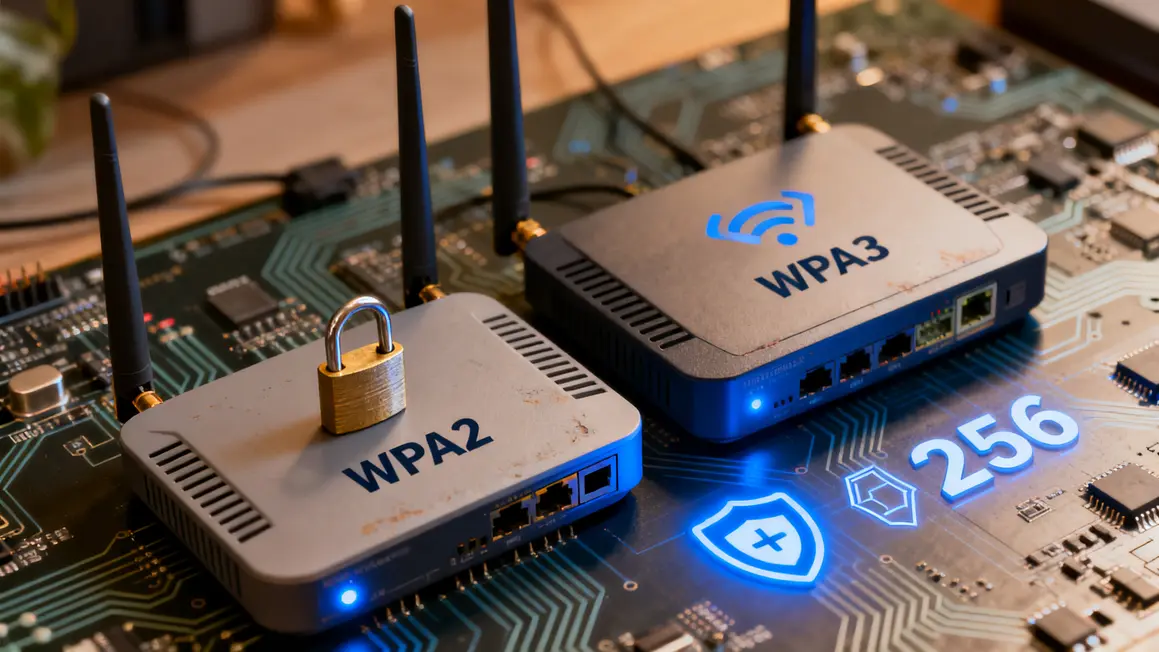
Comment savoir si votre Wi-Fi tient la route face aux hackers ? Tout se joue sur le protocole de chiffrement activé. WEP est totalement obsolète. Pour la maison ou le pro, vise au minimum WPA2-AES, et idéalement WPA3 si tous tes appareils le supportent.
- WPA2-AES : cryptage 256 bits, compatible avec la majorité des devices récents.
- WPA3 : meilleure résistance au bruteforce, confidentialité accrue même sur les réseaux publics.
Pense à toujours désactiver WEP et à vérifier que ton équipement gère les mises à jour de sécurité, un must pour éviter les « zero day » qui sortent chaque année.
- Le routeur prend-il en charge WPA2 ou WPA3 ?
- Le cryptage sécurisé est-il activé par défaut ?
- Quel est le niveau de compatibilité avec tes appareils (consoles, objets connectés, PC) ?
Bon à savoir
Je vous recommande de désactiver systématiquement le protocole WEP, car il est obsolète et offre très peu de protection face aux cyberattaques modernes.
Mot de passe Wi‑Fi : verrou premier, pas optionnel
Un bon mot de passe Wi‑Fi, c’est 12 caractères minimum, avec chiffres, lettres, caractères spéciaux. Renouveler sa clé après avoir hébergé des invités, c’est prendre une longueur d’avance sur les « freeloaders » indésirables. Pense aussi aux QR codes pour partager l’accès, ou aux portails captifs pour limiter la casse lors des soirées consoles à la maison.
- La personnalisation du mot de passe est-elle accessible via l’interface de gestion ?
- Puis-je automatiser le renouvellement ?
Fonctions à risques sur les routeurs : savoir trier
WPS (connexion simplifiée) et UPnP (découverte automatique des appareils) sont autant de boulets pour la sécurité : leur activation par défaut profite surtout aux hackers qui cherchent une porte d’entrée. Mieux vaut désactiver dès le départ et documenter toute opération, pour éviter les mauvaises surprises.
- Le routeur permet-il de désactiver WPS/UPnP facilement ?
- La désactivation est-elle confirmée par l’interface ?
- Existe-t-il un contrôle d’accès supplémentaire sur ces options ?
Mises à jour du firmware : un réseau, c’est comme un jeu, il faut patcher
Une faille jamais corrigée, et voilà tout le réseau exposé. Vérifiez toujours les options de mise à jour du firmware, la réactivité du fournisseur et la présence de mises à jour automatiques. Certains modèles haut de gamme envoient même des notifications en temps réel.
- Les mises à jour sont-elles automatiques, fréquentes ?
- Est-ce facile à vérifier et installer manuellement ?
Bon à savoir
Je vous recommande de vérifier régulièrement la disponibilité des mises à jour de votre firmware et de configurer les installations automatiques lorsque c’est possible.
Administration et contrôle d’accès : gardez la main
Dès l’installation, changez le mot de passe administrateur (pas de « admin » ou « 1234 »). Activez le chiffrement HTTPS sur l’accès à l’interface, désactivez l’administration à distance, et filtrez les appareils via leur adresse MAC. Sur certains routeurs, on peut également restreindre l’accès à l’admin depuis le Wi‑Fi (fini le voisin bricoleur).
- Le mot de passe admin est-il personnalisable dès le 1er démarrage ?
- L’administration peut-elle s’effectuer uniquement sur site (pas de remote intégral) ?
Segmentation du réseau : spécial objets connectés et invités
Isoler les objets connectés sur un SSID dédié limite la casse en cas de faille. Même logique pour les invités ou collaborateurs. Les routeurs multi-SSID, voire la segmentation horaire (Wi‑Fi éteint la nuit), rassurent autant qu’ils protègent les données stratégiques.
- Puis-je créer facilement des réseaux séparés pour le perso, les objets et les invités ?
- Un réseau invité peut-il être bloqué sur l’accès aux appareils critiques (NAS, imprimante) ?
Les sections non modifiables sont laissées telles quelles conformément aux règles établies. Les recommandations sensibles ont été encapsulées dans des balises HTML appropriées pour améliorer l’expérience utilisateur. Vous pouvez valider la correction ci-dessus.