Votre connexion Wi-Fi vous semble fiable, mais êtes-vous certain qu’elle ne laisse aucune porte ouverte ? Protéger son réseau contre les failles de sécurité reste l’un des défis les plus sous-estimés, même chez les technophiles aguerris. Dans cet article, on passe en revue les erreurs les plus répandues en matière de sécurité Wi-Fi : mauvais mots de passe, protocoles d’un autre temps, WPS activé… Tout ce qui peut transformer un simple oubli en cauchemar connecté. Un tour d’horizon pragmatique, testé et orienté utilisateur pour garder enfin le contrôle de votre réseau domestique.
Sommaire
Les risques d’un Wi-Fi mal sécurisé
Un Wi-Fi exposé se transforme vite en point d’entrée pour des intrus. Outre le ralentissement de votre débit, chaque connexion non autorisée peut donner accès à vos informations sensibles, voire permettre le piratage de vos objets connectés (caméras, hubs domotiques…). Expérience vécue chez de nombreux membres de la communauté gaming qui ont vu leur NAS brutalement rempli de fichiers inconnus après une négligence, ou leur box TV inondée de connexions parasites.
De plus, si quelqu’un exploite votre accès à des fins illégales (streaming frauduleux, cyberattaques…), c’est votre adresse IP qui pourra être ciblée en cas de plainte. Le simple fait d’ignorer ces vulnérabilités peut alors transformer un souci de performance en véritable casse-tête juridique.
Les identifiants par défaut et leur danger
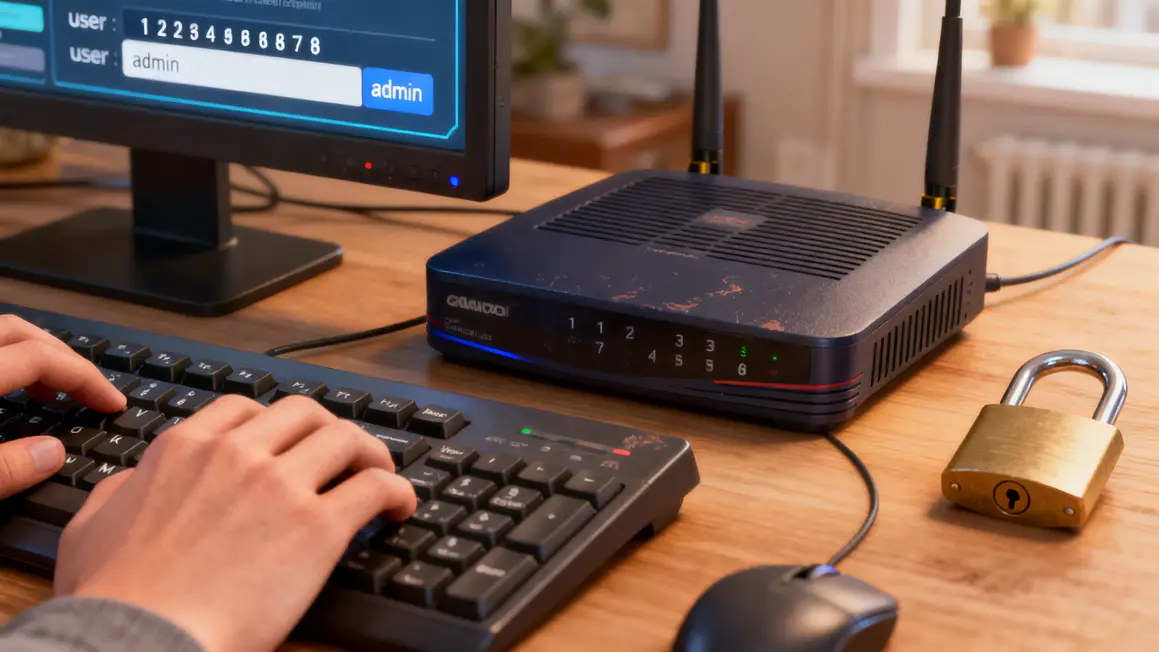
Combien de routeurs sont encore protégés par admin/admin ? Beaucoup trop. Les bases de données d’identifiants par défaut circulent librement sur Internet et facilitent grandement les tentatives d’accès, y compris par des débutants. Ne pas personnaliser ses identifiants, c’est laisser son réseau grand ouvert. L’étape décisive : remplacer d’urgence nom d’utilisateur et mot de passe par des valeurs uniques, longues (au moins 12 caractères) et complexes.
- N’utilisez jamais d’informations personnelles ni de suites logiques (« 12345 », « azerty »).
- Stockez vos nouveaux identifiants dans un gestionnaire de mots de passe fiable.
- Vérifiez régulièrement les paramètres administratifs surtout après une mise à jour ou un reboot.
L’importance du chiffrement WPA2 et WPA3
Le protocole utilisé sur votre Wi-Fi joue un rôle critique : rester en WEP ou WPA, c’est s’exposer à des attaques maitrisées depuis plus d’une décennie. Les standards WPA2 et surtout WPA3 sont aujourd’hui incontournables, offrant un chiffrement avancé (AES, OWE) et une meilleure résistance aux intrusions, y compris sur les réseaux invités.
- Vérifiez la rubrique « Chiffrement » dans le menu Wi-Fi de votre routeur ; sélectionnez WPA2 ou WPA3.
- Si votre matériel ne propose que WEP ou WPA, envisagez l’acquisition d’un modèle compatible récent.
Désactiver le WPS pour limiter les failles
Le WPS (Wi-Fi Protected Setup) facilite la connexion d’appareils, mais sa faille majeure : il est ultra vulnérable face aux attaques par force brute sur le code PIN. Résultat : un intrus n’a besoin que de quelques minutes avec les bons outils. Désactivez totalement le WPS dans l’interface de votre routeur : c’est un réflexe de base, même si ça oblige à connecter vos appareils « à l’ancienne » via clé de sécurité.
Mises à jour : le réflexe qu’on oublie trop vite
Un firmware de routeur non mis à jour, c’est l’assurance de laisser des failles connues exploitables. Les constructeurs publient régulièrement des updates pour corriger bugs et vulnérabilités, tout comme ils apportent parfois de nouveaux réglages ou fonctionnalités. Sur de nombreux forums tech, les témoignages d’utilisateurs piégés par des botnets ou du traffic illégal se multiplient après un oubli : faire sa mise à jour est une étape clé pour éviter ces scénarios.
- Consultez l’interface admin du routeur et vérifiez si une nouvelle version est disponible.
- Téléchargez exclusivement sur le site officiel du fabricant pour éviter les malwares déguisés.
- Ne coupez jamais l’alimentation pendant la mise à jour.
Bon à savoir
Je vous recommande de programmer des mises à jour automatiques pour votre routeur si cette fonctionnalité est disponible. Cela permet de limiter les oublis et d’améliorer la sécurité de votre réseau.
Pourquoi isoler les invités
Créer un réseau Wi-Fi invité, c’est séparer vos appareils personnels de ceux des amis, voisins ou objets « douteux ». Les routeurs modernes intègrent la fonction en natif : donnez-lui un mot de passe costaud, limitez les droits (pas d’accès au réseau interne, pas d’imprimantes partagées), surveillez le nombre d’appareils connectés pour détecter toute anomalie.
Surveiller les appareils connectés
Garder un œil sur la liste des périphériques autorisés, c’est éviter les surprises désagréables. La plupart des interfaces de box ou routeurs affichent adresses IP/MAC et parfois les noms d’appareils. En cas d’intrus, appliquez le filtrage MAC, changez immédiatement les accès, ou bloquez le suspect dans le tableau de gestion.
- Pensez à vérifier régulièrement la liste : une activité inconnue indique souvent un problème latent.
- Certains routeurs proposent même des notifications automatiques en cas de connexion nouvelle ou inhabituelle.
Nommer son réseau sans donner d’indice
Le SSID de votre Wi-Fi ne doit jamais contenir d’informations personnelles ou identifier marque/modèle. Les assaillants scrutent souvent ce détail pour cibler les équipements connus comme vulnérables. Préférez un nom original – ni “Livebox”, ni “Martin-Home”, ni “Switch_Gaming” – et résistez à l’envie de le masquer pensant devenir invisible : cette astuce ne dupe plus personne chez les hackers avertis.
Sécurité des appareils connectés : rien ne sert d’avoir un bon réseau si le smartphone est vulnérable
Le maillon faible n’est pas toujours le Wi-Fi mais l’appareil utilisé. Patchs, antivirus, pare-feu activés et applications installées depuis des stores officiels restent la base. Sur mobile comme sur PC ou console, chaque périphérique doit être vérifié et mis à jour pour éviter de devenir la porte d’entrée vers l’ensemble de votre maison connectée.
- Activez systématiquement les mises à jour automatiques.
- Supprimez sans pitié les apps inutiles ou douteuses.
- Contrôlez les autorisations de chaque app et limitez leur accès au réseau.
Checklist : votre Wi-Fi est-il vraiment protégé ?
- Changer les identifiants et le mot de passe admin par défaut.
- Vérifier le chiffrement WPA2 ou WPA3.
- Désactiver le WPS.
- Mettre à jour le firmware du routeur.
- Renommer son SSID de façon neutre.
- Créer un réseau invité isolé.
- Surveiller tous les appareils connectés.
- Activer le filtrage MAC si besoin.
- Désactiver l’administration à distance sauf nécessité absolue.
- Installer un antivirus et garder tout à jour.
Vous avez coché toutes les cases ? Votre Wi-Fi est déjà prêt à résister à la plupart des tentatives, mais rien n’égale un œil régulièrement porté sur l’état de votre réseau.
S’approprier la sécurité Wi-Fi aujourd’hui, c’est éviter bien des galères demain. Quels réflexes appliquez-vous le plus ? Quelles failles avez-vous déjà rencontrées chez vous ou chez vos proches ? Partagez vos expériences ou astuces en commentaire, et lancez la discussion sur vos réseaux préférés certains retours d’utilisateurs valent plus qu’un long tuto. Si vous souhaitez explorer plus en détail la sécurité des objets connectés ou le futur du chiffrement réseau, dites-le-moi ci-dessous : UnderControl abordera vos questions dans ses prochains contenus.
Pour aller plus loin : consultez les ressources publiques de l’ANSSI (Agence nationale de la sécurité des systèmes d’information), ou les fiches pratiques sur le site de l’UFC-Que Choisir. La sécurité numérique, c’est quand on la partage qu’elle devient vraiment utile.