La sécurité Wi-Fi est vite devenue un sujet incontournable pour tous les technophiles, gamers et curieux des objets connectés. Quand vos données perso, vos parties en ligne ou votre setup domotique filent à travers les ondes, un réseau mal protégé peut transformer votre quotidien en parc d’attractions pour hackers amateurs et professionnels. Voici un condensé d’expertises terrain pour vous aider à garder le contrôle, éviter les pièges fréquents et appliquer des solutions simples, concrètes et adaptées aux nouveaux usages.
Sommaire
Comprendre les vulnérabilités des réseaux Wi-Fi
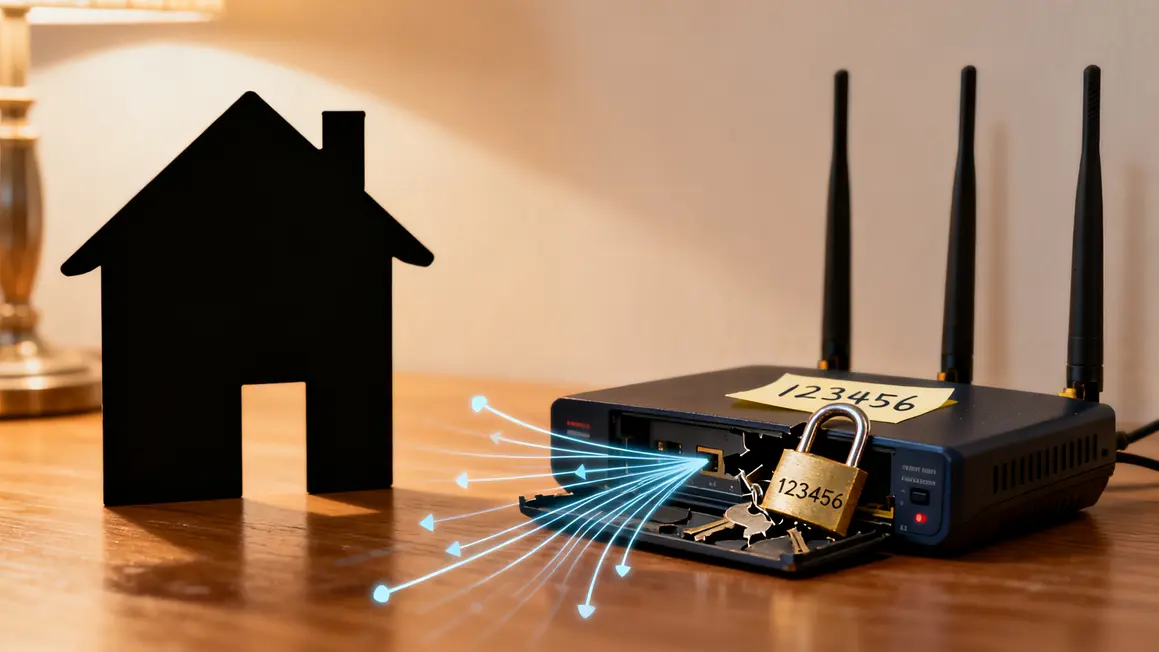
Les réseaux Wi-Fi se sont imposés dans nos habitudes, mais ils restent la cible privilégiée des cybercriminels dès qu’une faille apparaît. Trop souvent, des identifiants par défaut comme « admin/admin », ou des mots de passe simplistes, laissent la porte grande ouverte aux attaques. Un accès mal protégé permet de manipuler votre connexion, d’ajouter des appareils indésirables, voire de piocher dans vos données sensibles.
Les mots de passe faibles : une faille classique
Évitez absolument les mots de passe comme « 123456 » ou « password » : ils sont la cible n°1 des attaques automatisées. Un mot de passe solide doit mélanger lettres, chiffres et symboles. C’est la première barrière contre les logiciels de force brute.
Protocoles obsolètes : WEP, WPA… à oublier !
Les anciennes normes comme WEP ou WPA sont dépassées : le WEP, par exemple, peut être craqué en quelques minutes. Pour une sécurité sérieuse, privilégiez WPA2 ou WPA3.
Attaques classiques : interception et faux hotspots
Sur un réseau non sécurisé, le sniffing de paquets permet à un attaquant de capturer vos données. Les faux hotspots, qui imitent les vrais noms de réseau, piègent les utilisateurs inattentifs. Un réseau compromis peut servir d’appui à des activités illégales et vous causer des ennuis juridiques.
| Faille | Impact | Exemple courant |
|---|---|---|
| Mots de passe faibles | Piratage par force brute | Utilisation d’un mot de passe type « 123456 » |
| Protocole obsolète | Interception de données | Connexion via un cryptage WEP |
| Réseaux non sécurisés | Usurpation d’identité | Connexion à un hotspot public inconnu |
Identifier ces failles, c’est gagner un temps précieux. Passons à la mise en place des défenses concrètes.
Les étapes essentielles pour sécuriser sa box ou son routeur Wi-Fi
Pour bloquer les intrusions, commencez par sécuriser l’accès à l’interface d’administration. Accédez-y via son adresse IP, modifiez les identifiants par défaut et optez pour un mot de passe administrateur unique, robuste et distinct des autres.
Activez les protocoles WPA2 ou WPA3 et créez une clé Wi-Fi complexe (au moins 12 caractères, mélangeant lettres, chiffres et symboles). Désactivez WPS et l’administration à distance, souvent activés par défaut, afin de limiter les points d’accès facile. Pour les connexions hors domicile, préférez un VPN, c’est plus fiable.
N’oubliez pas la mise à jour régulière du firmware : chaque version corrige des failles. Activez la recherche automatique, limitez les ports ouverts, et bloquez tout accès inutile.
Bon à savoir
Je vous recommande de toujours désactiver WPS pour réduire les failles potentielles.
Optimiser le chiffrement et le choix des mots de passe Wi-Fi
Le protocole de chiffrement joue un rôle central dans la protection de vos échanges :
| Protocole | Niveau de sécurité | Recommandation |
|---|---|---|
| WEP | Très bas | À éviter absolument. |
| WPA | Modéré | Dépassez-le pour WPA2 ou WPA3. |
| WPA2 | Élevé | Minimum recommandé. |
| WPA3 | Très élevé | Le standard le plus sécurisé. |
Si WPA3 est disponible, activez-le. Sinon, WPA2 reste fiable. Pour votre mot de passe Wi-Fi, visez au moins 16 caractères, évitez les suites prévisibles et testez des générateurs dédiés ou un gestionnaire pour stocker vos clés en toute tranquillité.
- Mot de passe administrateur : accès à la configuration de l’appareil.
- Clé Wi-Fi : accès au réseau sans fil, à sécuriser séparément.
Ne confondez jamais ces deux accès : chacun doit être protégé, unique et complexe.
Créer un réseau Wi-Fi segmenté pour plus de sécurité
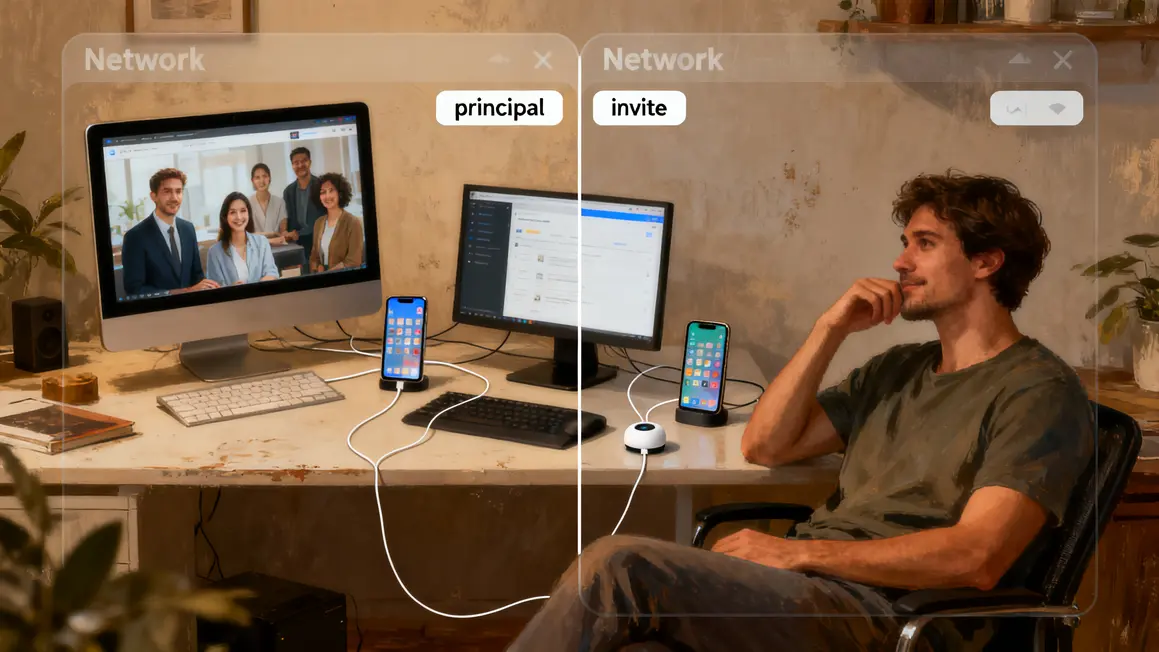
La segmentation, c’est le réflexe pro. Un réseau invité permet d’isoler les visiteurs et objets connectés du réseau principal. Pratique pour éviter qu’un téléviseur ou une enceinte connectée puisse accéder à vos fichiers pros ou à votre NAS.
Configurez facilement cette option sur la plupart des box (adresse admin, section « Wi-Fi invité », activation, clé dédiée). Veillez à bien séparer les réseaux : c’est souvent une simple case à cocher ou un paramètre à valider.
Pour les gamers ou makers plus avancés, les VLANs permettent une segmentation professionnelle, avec des plages IP et des niveaux d’accès distincts, gérables via les interfaces DD-WRT, OpenWRT, Netgear ou Ubiquiti.
Bon à savoir
Je vous recommande de créer un réseau invité distinct pour vos objets connectés, afin de limiter les accès au réseau principal.