Impossible aujourd’hui de prendre la sécurité à la légère, surtout avec l’arrivée de l’IA et l’explosion des objets connectés. Pour éviter les pièges qui plombent (trop souvent) les projets tech, il vaut mieux connaître les principaux risques, les vraies erreurs à ne pas commettre, et appliquer les fondamentaux adaptés à 2026. Ce guide se veut pragmatique : retours terrain, conseils d’expérience, et bonnes pratiques pour protéger ses données, son infra… et son image.
Sommaire
Comprendre les nouveaux enjeux de la sécurité en 2026
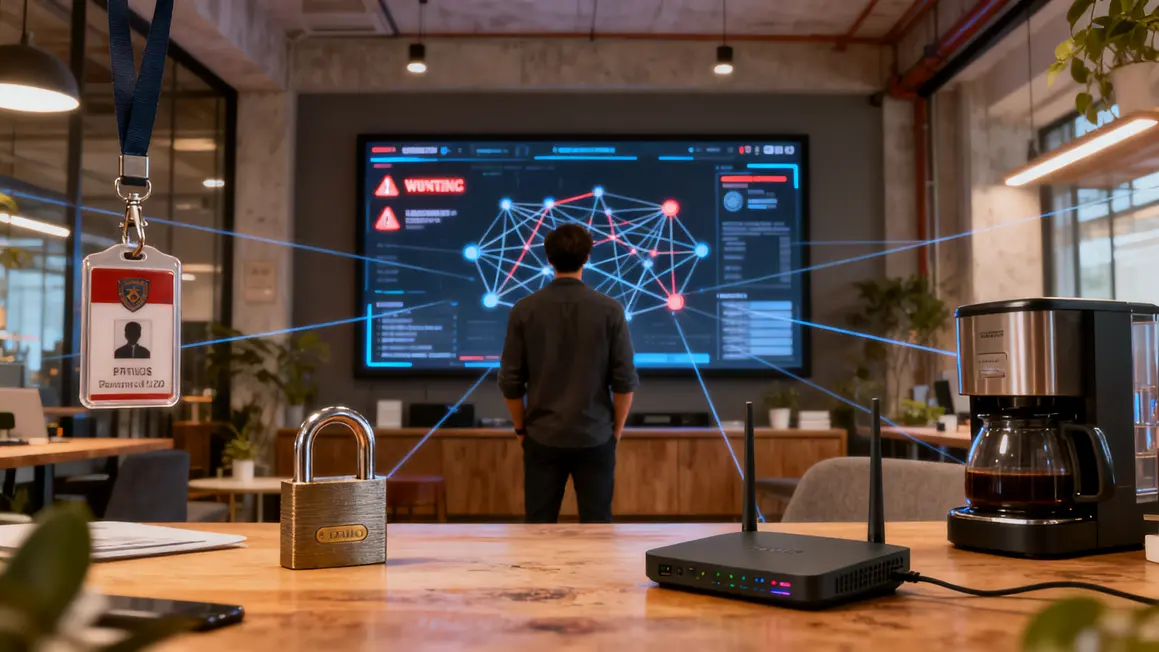
Le secteur de la sécurité change vite, poussé par la généralisation des solutions connectées et des IA dans tous les domaines. À la clé : des risques inédits et un écosystème de menaces plus complexe. L’intelligence artificielle n’est plus seulement un outil de défense, c’est aussi une cible privilégiée, capable d’être détournée par des attaques sophistiquées. Les objets du quotidien (IoT) multiplient les points d’entrée pour les hackers, du badge d’accès jusqu’à la cafetière connectée.
L’hyperconnectivité, boostée par le télétravail et les services cloud, dilate la surface d’attaque des entreprises. Protéger une organisation, ce n’est plus surveiller un seul réseau. Désormais, chaque terminal, chaque API, chaque routeur est une brique critique de la défense.
En parallèle, la réglementation s’alourdit : RGPD renforcé, normes internationales, sanctions financières ou blocages en cas de faille ou négligence. La protection ne se pense plus comme une barrière rigide, mais comme une architecture adaptable à chaque évolution technique et humaine.
Erreurs stratégiques courantes en cybersécurité
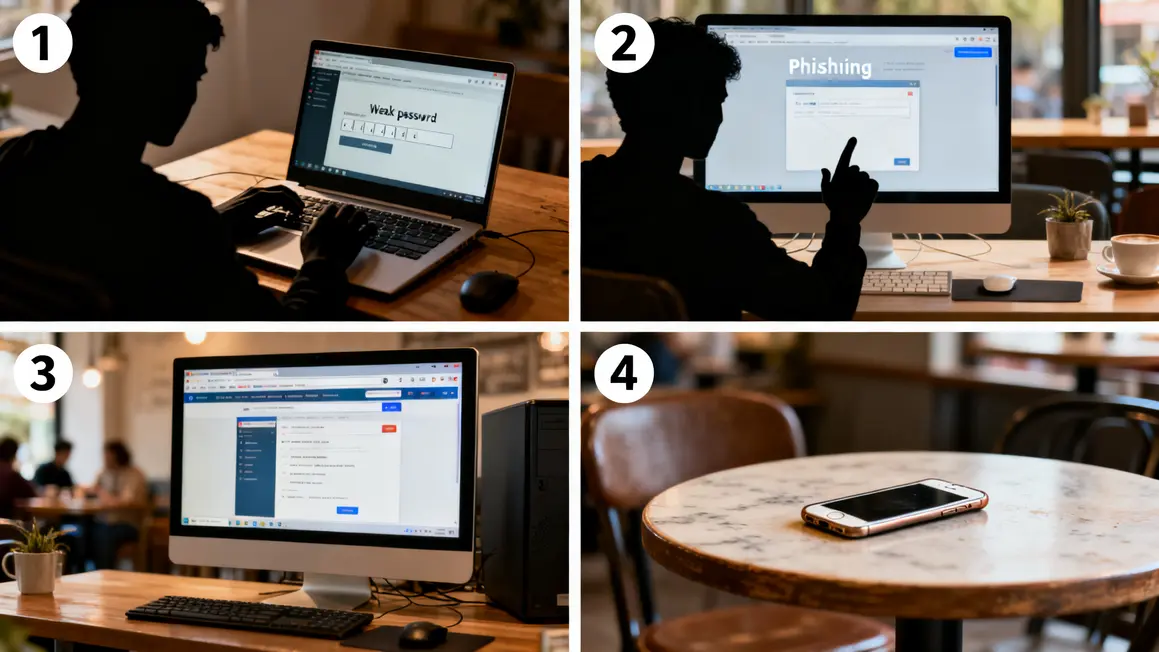
Les échecs les plus courants ne viennent pas uniquement d’outils obsolètes ou d’un manque de moyens. Les vraies failles naissent souvent de mauvais arbitrages en amont :
- Ne pas prioriser : se focaliser sur les serveurs, ignorer les terminaux mobiles ou objets connectés.
- Voir la sécurité comme un achat de matériel plutôt qu’une culture et des processus adaptés.
- Sous-estimer le facteur humain : pas de formation, pas de sensibilisation, et l’erreur d’un collègue suffit à tout bloquer (phishing, mots de passe réutilisés…).
- Négliger l’impact business : minimiser le budget sécurité, c’est s’exposer à des pertes financières et réputationnelles bien plus lourdes qu’on imagine.
| Erreur stratégique | Conséquences concrètes | Correction |
|---|---|---|
| Manque de priorisation | Multiplication des points faibles négligés | Cartographier et hiérarchiser ses actifs clés |
| Approche purement tech | Angles morts sur l’organisation, manque de cohérence | Intégrer formation et politique de sécurité globale |
| Aucune formation utilisateur | Phishing, erreurs humaines qui ouvrent la porte à l’attaque | Sessions régulières, retours d’expérience, quiz pratiques |
| Investissement sécurité insuffisant | Impossible de répondre efficacement à un incident majeur | Prévoir un budget adapté, audit et scénarios de gestion de crise |
Cartographier les risques et ses actifs essentiels
La première étape pour bâtir une défense robuste : identifier les ressources critiques. Plutôt que de tout sécuriser de façon uniforme (inefficace et coûteux), on cible d’abord :
- Les bases de données sensibles, comptes clients, serveurs de prod et outils connectés.
- Les « portes » accessibles depuis l’extérieur (API, WiFi, objets connectés…)
Pour chaque ressource, on vérifie le niveau d’exposition réel : mauvaise config ? Mots de passe faibles ? Vieil appareil jamais mis à jour ? Pensez aussi à cartographier les menaces sectorielles ou liées à vos métiers (accès non autorisé, défaillance humaine, attaque ciblée via email…).
Établir ce plan de bataille clair permet d’éviter de disperser ses forces et de concentrer les moyens sur ce qui compte vraiment : mieux vaut trois digues solides qu’un mur percé partout.
Construire une stratégie de sécurité adaptée à son écosystème
Adapter la défense à la réalité de son environnement, c’est la meilleure parade contre l’imprévu.
- Appliquer le principe du moindre privilège : chaque utilisateur, app, ou machine ne reçoit que les accès strictement nécessaires. Réduisez les autorisations, révisez-les régulièrement !
- Segmenter le réseau : séparer les flux et les zones critiques pour limiter l’impact en cas de faille (pare-feu nouvelle génération, VLAN dynamiques, isolation entre serveurs et objets connectés).
- Choisir les bons outils, adaptés à l’usage : authentification multifacteur, chiffrement systématique (algos robustes comme AES-256), gestion simplifiée des droits… et audit de leur compatibilité avant déploiement.
Sécurité applicative et gestion des données : les benchmarks 2026
Les apps et services sont plus interconnectés que jamais : impossible d’ignorer la sécurité du code et des flux.
- Validation stricte des entrées utilisateurs pour tous les formulaires (anti-injections SQL/XSS, usage d’ORM…)
- Stockage sécurisé des mots de passe : hachage Argon2 ou bcrypt, salage, rotation régulière.
- Chiffrement systématique des flux : HTTPS partout, TLS à jour.
- API bien protégées : authentification forte, documentation à jour, limitation des permissions accordées.
La moindre faille de validation ou un mot de passe stocké en clair coûtent cher – même en 2026 : privilégier la simplicité efficace plutôt qu’une usine à gaz impossible à maintenir.
Sécuriser réseaux et infrastructures hybrides
L’hybride n’est pas que tendance – c’est la norme. Et qui dit hybride dit vigilance accrue sur tous les points d’entrée.
- Configuration sérieuse des pare-feu et routeurs : jamais laisser de réglages par défaut.
- Isolation des réseaux : séparer flux pro/perso et devices IoT.
- Mise à jour continue des endpoints : smartphone, laptop, caméra, tout doit passer à la moulinette sécurité (firmware compris !).
- Authentification multifacteur sur tout accès distant ou critique.
- Audit régulier des objets connectés et gestion des logs d’activité.
Le facteur humain : former et sensibiliser en continu
Même la meilleure technologie s’avère inutile si elle n’est pas bien comprise et appliquée par l’équipe. Il faut transformer chaque collaborateur – du dev jusqu’à la RH – en relais de vigilance. Quelques actions concrètes :
- Formations régulières, quiz, simulations de phishing, rappels de bons réflexes (lock de session, gestion des URLs, usage des clés USB…)
- Rôles précis et protocoles clairs : qui fait quoi si un incident est détecté ? Quelles démarches quand une machine est perdue ou volée ?
- Indicateurs de suivi simples : taux de détection, scores à l’entraînement, nombre d’incidents gérés sans escalade externe.
Instaurer le réflexe du contrôle continu
La vigilance s’entretient : un projet de sécurité n’est jamais « achevé ». Audits, tests d’intrusion (y compris sur les IoT), suivi des logs, KPIs adaptés : rien n’est figé.
Miser sur l’automatisation intelligente (suivi des activités, détection d’anomalies, gestion des accès) permet aujourd’hui de combler certains écarts tout en gardant une vraie réactivité. Participer à la veille communautaire (forums spécialisés, alertes Zero Day, etc.) est aussi essentiel pour anticiper les ruptures techniques ou réglementaires.
La checklist des incontournables – version 2026
- Gestion fine des accès (MFA, comptes nominaux, accès physique sécurisé)
- Chiffrement fort pour toute donnée sensible, y compris les backups
- Patch management rigoureux, tests d’intrusion fréquents, audit matériel et applicatif
- BYOD : règles claires, isolation réseau, outils anti-vol pour les devices mobiles
- Mise en responsabilité et formation continue de toute l’équipe
Tout projet de sécurité solide repose sur ces bases – sans oublier l’adaptation continue, au rythme des menaces et de l’innovation. Vous ne gagnerez jamais à 100%, mais vous éviterez la défaite assurée.
Reprendre le contrôle digital, c’est autant une affaire de techno que de méthode, d’équipe et de persévérance. Quels sont les plus gros points de vigilance ou incidents sécurité que vous avez déjà rencontrés ? Partagez vos expériences en commentaire – chaque retour peut faire la différence pour la communauté !
Pour creuser la question, consultez les sites de l’ANSSI et de la CNIL, experts reconnus sur la gestion du risque et les bonnes pratiques réglementaires.
Vous souhaitez approfondir d’autres aspects pratiques ou vivre une immersion chez des pros de la sécurité ? Envoyez-nous vos suggestions, d’autres décryptages arrivent sur undercontrol.fr.