La sécurité numérique n’est plus un “mal nécessaire” pour qui veut être efficace dans un environnement connecté. Que vous soyez gamer, dev, ou simplement passionné de tech, adopter des bonnes pratiques de sécurité n’est pas une perte de temps. Au contraire, c’est l’une des clés pour limiter les interruptions, éviter la galère du dépannage d’urgence et garder le contrôle sur vos données et votre productivité. Quels réflexes boostent vraiment votre quotidien ? Voici un panorama concret, mêlant retour d’expérience et conseils directement accessibles.
Sommaire
Comprendre pourquoi la sécurité peut faire gagner du temps
La sécurité est souvent perçue comme contraignante, mais elle se révèle vite un vrai accélérateur de productivité. Prévenir, c’est éviter de passer des heures – voire des jours – à réparer ce qui aurait pu être anticipé.
Pensez aux conséquences d’une perte de données ou d’une panne logicielle : temps mobilisé, équipe désorganisée, stress et arrêt des projets. Autant de temps perdu qu’aucune « recovery » ne vous rendra. Le coût invisible de ces « pannes » impacte chaque semaine la majorité des pros du numérique (source : ANSSI, CNIL).
Pour éviter ce type de débordement, adoptez une prévention proactive : mise à jour logicielle, gestionnaire de mots de passe, sauvegardes planifiées… Ces actions, une fois en place, libèrent votre attention pour des missions à plus forte valeur ajoutée.
L’organisation et la sécurité avancent ensemble : un planning de vérifications (« quart d’heure sécurité », formations flash, audits programmés) réduit l’effet « incendie à éteindre » et permet d’améliorer le flow du quotidien numérique, au bureau comme à la maison.
Bon à savoir
Je vous recommande de planifier un « quart d’heure sécurité » hebdomadaire pour anticiper les problèmes et renforcer votre productivité.
Les bases incontournables pour éviter les interruptions
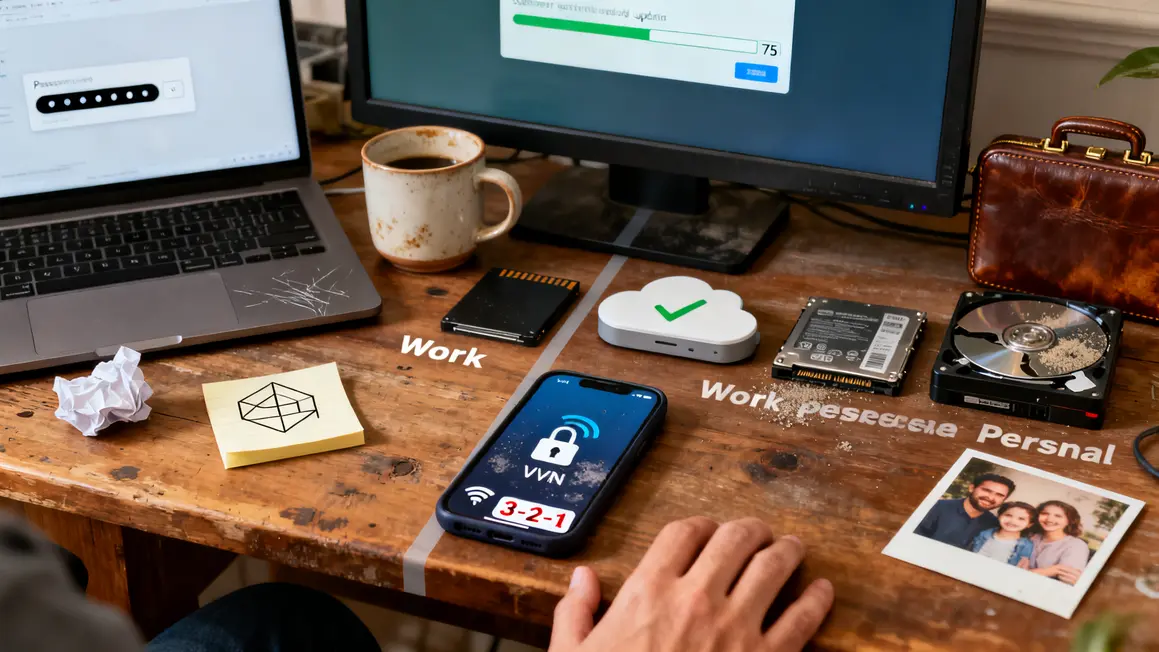
- Mots de passe robustes et centralisés : déployez un gestionnaire dédié (LastPass, Dashlane, KeePass, etc.) pour générer et mémoriser vos accès en toute tranquillité.
- Mises à jour automatiques : activez-les sur chaque OS/app – ou fixez un rituel régulier (par ex. tous les premiers lundis du mois) pour verrouiller les failles.
- Sauvegarde 3-2-1 : combinez stockage local (SSD externe) et cloud pour garantir une récupération ultra rapide en cas de perte ou de panne.
- Bien séparer perso et pro : utilisez des comptes/appareils différents pour limiter la contamination croisée et protéger vos projets sensibles.
- VPN sur Wi-Fi public : en déplacement, protégez vos flux grâce à un VPN fiable pour transformer tout hotspot risqué en espace sécurisé.
Ces réflexes s’adaptent à tous, quelle que soit votre expertise technique. Chacun d’eux représente des heures (voire des jours) de crises évitées.
Instaurer une culture sécurité en équipe pour optimiser le temps
La productivité d’une équipe repose sur sa capacité à rendre la sécurité instinctive et conviviale, pas angoissante. Plusieurs rituels efficaces :
- Quart d’heure sécurité : ritualisez ce moment chaque semaine ou avant une échéance clé pour faire un topo sur un danger ciblé (phishing, ransomware, manipulation de données).
- Micro-formations ou webinaires : format court, interactif, avec quizz de suivi. Application immédiate et mémorisation boostée.
- Tableau de bord des incidents : suivez les erreurs récurrentes, organisez un audit trimestriel et ajustez les procédures (accès, droits, mises à jour).
- Valorisation : récompensez l’adoption de bons réflexes. L’impact collectif motive et rend la vigilance moins pesante.
Dans les feedbacks d’équipes tech, ce sont souvent les formats courts et cas pratiques qui laissent le plus de traces. À tester : intégrer une anecdote d’incident évité ou inviter un « champion sécurité » à partager son hack du mois.
| Pratique | Bénéfice direct | Tps moyen gagné/mois |
|---|---|---|
| Sauvegarde automatisée | Reprise immédiate après incident | 2 à 6 h |
| Gestionnaire de mots de passe | Fin des blocages/réinitialisations | 1 à 4 h |
| VPN sécurisé | Impact limité des attaques Wi-Fi | Plusieurs sessions épargnées |
| Audit mensuel | Failles décelées avant incident | Variable, peut dépasser 10 h cumulées |
Sécuriser ses habitudes personnelles pour maximiser concentration et efficacité
Sur le plan individuel, ne négligez pas le facteur humain : la fatigue et le multitâche sont les pires ennemis de la sécurité. Privilégiez la méthode Pomodoro pour conserver vigilance et motivation. Intégrez dans votre to-do quelques tâches automatisées :
- Sauvegardes récurrentes (calendrier ou apps dédiées)
- Rappels pour changer ses mots de passe
- Limiter la consultation de notifications hors périodes utiles
Chaque étape “prévisible” est une étape qui ne viendra pas parasiter votre session de code ou de gaming un vendredi soir.
Études de cas pratiques : l’impact réel des bons réflexes sécurité
- PME tech : passage aux sauvegardes 3-2-1 et sensibilisations trimestrielles : interruption système divisée par 10, récupération des données en 10 min chrono lors d’une suppression accidentelle.
- Industrie connectée : audits récurrents + valorisation des « sauveurs » en équipe : 15 h de dépannage évitées chaque mois, sérénité retrouvée, moins de stress collectif.
- Télétravail multi-site : déploiement systématique de VPN, séparation stricte entre pro/perso : blocages techniques divisés par deux, efficacité renforcée malgré la dispersion géographique.
Ces exemples, issus de retours d’utilisateurs ou d’études ANSSI et CNIL, démontrent que sécuriser, c’est avant tout investir dans la liberté d’action au quotidien.
Les erreurs fréquentes à éviter
- Sous-estimer la sauvegarde : un seul incident non préparé peut ruiner la roadmap d’une semaine.
- Réutiliser les mêmes mots de passe : cause numéro 1 de la propagation des failles dans les entreprises comme chez les particuliers.
- Négliger les mises à jour : chaque retard multiplie la surface d’attaque et ralentit la résolution des problèmes.
- Oublier les risques du Wi-Fi public : toute fuite peut se propager… et vous coûter de longues heures de restauration.
- Manque de sensibilisation : c’est souvent l’absence de réflexes, plus que la complexité technique, qui grève la sécurité réelle.
Chaque mauvaise habitude perdure… jusqu’au jour où elle coûte très cher en énergie et en temps.
Questions courantes Adopter la sécurité sans y passer ses soirées
- Temps nécessaire : privilégiez une progression étape par étape
Ex : d’abord un gestionnaire de mots de passe, puis l’automatisation des sauvegardes. - Dynamiser l’adhésion collective : valorisez l’efficacité retrouvée avec des stats ou cas concrets (less interruptions = plus de sessions de gaming/productivité !).
- Démarrer facilement :
- Gestionnaire de mots de passe activé
- Mises à jour automatiques paramétrées
- Sauvegarde 3-2-1 programmée
- Audit de sécurité : une fois par an minimum en PME/famille, trimestriel pour les structures exposées. Suivi régulier des incidents conseillé.
- Outils recommandés : LastPass, Dashlane (mots de passe), Acronis ou Backblaze (sauvegarde), NordVPN/ExpressVPN (VPN), Bitdefender/Kaspersky (antivirus). Tous testés et approuvés par la communauté tech (sources : ANSSI, tests Numerama).
Appliquer ces conseils, ce n’est pas « ajouter une couche de corvée » à son quotidien tech : c’est s’armer d’automatismes pour rester flexible, efficace et prêt à profiter – sans stress – du meilleur de la culture numérique.
Prioriser la sécurité, c’est donc assurer une expérience fluide, productive et protégée, tant pour vos sessions sur le cloud que pour les gros projets pros ou perso. Vous avez déjà une routine qui vous sauve du temps au quotidien ? Quels outils ou hacks sécurité ont changé votre manière de bosser ou de jouer ? Donnez votre avis et partagez vos astuces dans les commentaires et n’hésitez pas à envoyer l’article à un collègue (ou parent geek !) qui veut enfin en finir avec le syndrome de la galère numérique.
Vous souhaitez explorer plus d’outils ou d’analyses concrètes autour de la gestion du temps et de la sécurité ? Dites-le-nous : vos suggestions inspirent les prochaines sessions sur undercontrol.fr.
Sources consultées : ANSSI, CNIL, Numerama, Frandroid, The Verge.