Disque défaillant, ransomware, suppression accidentelle… Quel que soit votre niveau en tech, un incident peut remettre en cause des années de travail, de souvenirs ou de création. Avant de regretter un fichier irremplaçable, vérifiez si votre stratégie de sauvegarde couvre bien les vraies priorités. Ce guide passe en revue les points à contrôler en premier pour rester maître de vos données, que vous soyez gamer, créateur, ou simplement prudent.
Sommaire
Pourquoi la sauvegarde de données n’attend pas
Les données numériques, pro ou perso, pilotent désormais projets, échanges et passions. Les perdre n’a rien d’anecdotique : ça peut ralentir un business, provoquer une panne globale, ou détruire des souvenirs que rien ne remplacera. Les risques sont partout : panne matérielle, cyberattaque (ransomware), erreur humaine, sinistre… Selon Cybermalveillance.gouv.fr, plus de 50% des PME touchées par un ransomware ont vu leur activité à l’arrêt, parfois définitivement. Et côté famille, qui veut perdre toutes ses photos de vacances ou ses brag clips de gaming ?
Mais toutes les pertes ne se valent pas. La clé, en matière de sauvegarde, c’est la priorisation des actifs : ce qui fait tourner votre activité, ce qui est sensible au regard de la loi (données RH, santé…), et ce qui aurait un coût sentimental ou pécuniaire en cas de disparition. Sans oublier, bien sûr, le quotidien des infrastructures, souvent oublié dans les stratégies mal ficelées : incidente sur un NAS, panne de serveur… Personne n’est épargné.
Quelles données et systèmes protéger en priorité ?
Poser les bases de votre backup, c’est d’abord savoir où sont les fichiers critiques : base clients, commandes, historiques, fichiers de config… Pour une PME ou une asso, c’est souvent l’ERP, le CRM ou les emails. Cartographier vos informations vitales est la première étape : si ce fichier saute, quelles conséquences immédiates ? Cette réflexion s’applique tout autant aux fichiers persos : photos, vidéos, documents admin, sauvegardes de parties ou de créations.
Pensez aussi aux données sensibles
Le RGPD, ça ne concerne pas que les grandes boîtes : toute donnée relative à la santé, RH, ou données utilisateurs mérite une vigilance poussée. En cas de fuite ou de perte, l’impact va bien au-delà de la technique : amende, réputation, gêne pour les collaborateurs… Inclure ces fichiers dès la première sauvegarde, c’est se mettre à l’abri des mauvaises surprises (et des tuiles juridiques).
Cartographiez vos systèmes et infrastructures
Un bon backup ne s’arrête pas aux seules données : serveurs, cloud, SaaS collaboratifs, terminaux mobiles… Tout support actif ou passif pouvant contenir ou relayer une donnée doit être inventorié et inclus dans l’analyse de risque. Réalisez une répartition claire et ciblez ce qui relève de l’opérationnel immédiat et des enjeux de conformité.
| Catégorie | Exemples | Impact si perte |
|---|---|---|
| Données critiques | ERP, base client, fichiers système | Arrêt d’activité/nettoyage obligatoire |
| Données sensibles | RH, doc. médicaux, infos réglementées | Sanctions, perte de confiance |
| Systèmes | Serveurs, SaaS, NAS | Panne généralisée/arrêt des opérations |
Gardez en tête que les outils “cloud” ne sont pas invulnérables : même sur GDrive ou Office365, un hack ou une suppression malheureuse est possible. La sauvegarde “hors outil” évite la double peine.
Les fondements d’une sauvegarde fiable
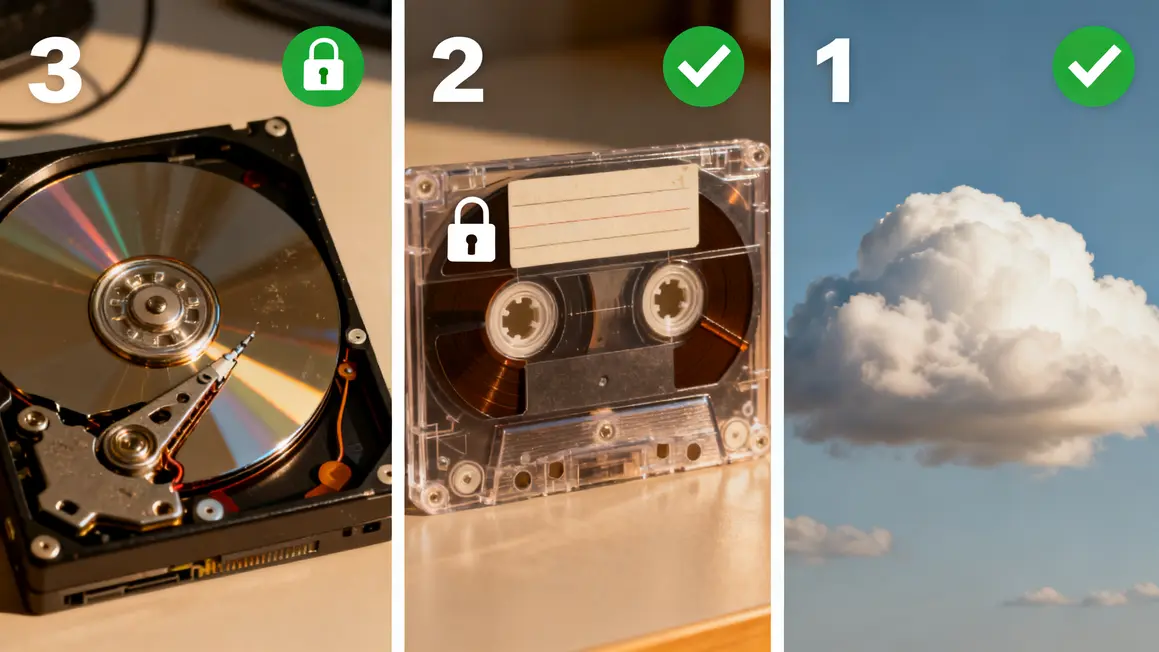
Le nerf de la guerre côté backup ? La fameuse règle 3-2-1 : trois copies de vos fichiers, sur deux supports différents, avec une copie hors site (cloud ou physique). Cet usage, recommandé notamment par l’ANSSI, s’adapte aujourd’hui avec le 3-2-1-1-0 : inclure une sauvegarde hors ligne vraiment isolée (protection ransomware) et des vérifications régulières pour garantir zéro erreur ou corruption.
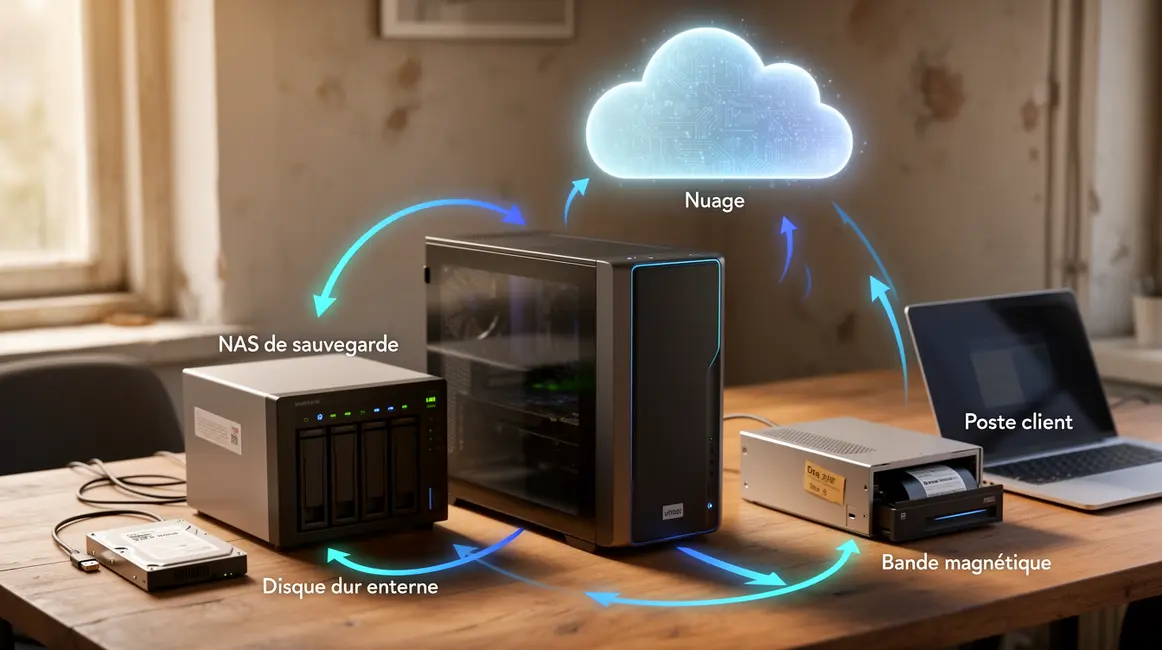
Supports ? Le local est rapide (disque externe, NAS), mais vulnérable ; le cloud protège d’un incendie ou cambriolage, mais nécessite un chiffrement solide ; la bande magnétique : toujours increvable, surtout en archivage long terme. Dans tous les cas, combinez les solutions pour éviter la perte totale sur incident isolé, et testez systématiquement vos processus de restauration sur échantillon réel.
La fréquence ? Elle dépend de la criticité. Un serveur de jeu, une boutique, ou un système vital, exige du quasi temps réel ; des archives de photos ou documents peu modifiés tolèrent des sauvegardes hebdo ou mensuelles. Le bon sens : adaptez votre backup à votre rythme d’évolution, ni trop rare, ni surchargé inutilement.
Piloter le RPO et le RTO
Deux acronymes reviennent chez les pros : RPO (Recovery Point Objective : perte de donnée acceptable, en termes de délai) et RTO (Recovery Time Objective : temps max pour redémarrer). Un backup quotidien permet un RPO d’une journée ; le RTO dépend de la vitesse de restauration du système critique. Une plateforme e-commerce vise souvent un RPO quasi nul et un RTO de quelques minutes, alors qu’un poste de dev peut tolérer quelques heures. Identifiez les points vitaux pour arbitrer vos seuils, et testez la réalité de vos objectifs en conditions réelles.
Verrouiller la sécurité de vos sauvegardes
Impossible d’envisager une bonne stratégie de backup sans renforcer la sécurité. Le chiffrement AES-256 côté données sensibles n’est plus optionnel. Chaque accès doit être contrôlé : mot de passe robuste, double authentification, droits stricts, cloisonnement physique et logique des sauvegardes. Votre data doit rester inatteignable, même en cas de compromission du système principal.
Vérifiez la conformité de vos prestataires cloud (ISO 27001, SOC 2…), le stockage géographiquement distant des copies et la clarté contractuelle sur la restitution ou l’effacement des données. Les accidents n’arrivent jamais où on les attend : anticipez !
Vérifier la fiabilité de vos backups par des tests
Une sauvegarde rassure… sauf si elle est inutilisable le jour J. Testez vos restaurations sur des fichiers phares, en environnement contrôlé, analysez l’intégrité des données retrouvées et relancez les applications associées. Contrôlez logs et alertes systèmes ; faites-le au moins tous les trimestres, chaque mois si cruciale. Oublier ce point, c’est comme mettre un casque sans jugulaire : l’illusion de sécurité sans filet.
- Restaurer un fichier clé
- Vérifier l’état et le format
- Contrôler la compatibilité applicative
- Adapter le planning après chaque modification d’infra
Structurer une politique claire et évolutive
Mieux vaut une politique claire qu’un bricolage à l’arrache : qui gère quoi (sauvegarde, restauration, monitoring ?), comment chaque process est documenté, quel est le cycle de mise à jour ? Automatisez au maximum, formalisez les procédures (surtout pour éviter l’erreur humaine ou le manque de temps), mettez à jour votre doc selon les évolutions, n’attendez pas la panne pour ajuster.
| Élément clé | Bénéfice |
|---|---|
| Rôles définis | Moins d’erreurs, responsabilité claire |
| Documentation à jour | Procédures simples à appliquer |
| Automatisation | Réduction des oublis |
| Technos hybrides | Risque limité même en cas d’attaque ou de bug massique |
Choisir le bon support et la bonne tech
Aucun outil universel : tout dépend de votre profil. Disque externe (particulier, créatif), NAS (joueur, dev, PME), bande magnétique (archive durable, grandes boîtes), cloud (flexibilité, multi-supports). L’essentiel, c’est que le support choisi ou leur combinaison soit adapté à vos habitudes. Vérifiez chiffrement natif, gestion multi-utilisateur, compatibilité logicielle. Pour les usages pro ou gamers ultra-connectés, une approche multi-couches (cloud + local + hors ligne) fait la différence.
| Support | Pour qui ? | Atout majeur | Limite à surveiller |
|---|---|---|---|
| Disque externe | Particuliers, freelances | Accessibilité, coût faible | Fragilité physique, vol |
| NAS | Dev, PME, joueurs exigeants | Centralisation, redondance (RAID) | Maintenance, cyberattaque potentielle |
| Bande magnétique | Archives de long terme | Durée de vie, inattaquable via réseau | Lenteur, coût équipement |
| Cloud | Tout usage | Mobilité, sauvegarde hors site | Dépendance au fournisseur, coût au volume |
Checklist finale des points à auditer
- Fréquence : planning adapté à vos besoins réels et au RPO ciblé.
- Règle 3-2-1 et variantes : respect des copies multi-support et hors site.
- Chiffrement : chaque copie doit être protégée.
- Tests RTO/RPO : vos restaurations répondent-elles au besoin ?
- Documentation/process : chaque étape claire, responsable identifié.
| Check à faire | Pourquoi c’est vital ? | Action possible |
|---|---|---|
| Vérifier la fréquence | Combler les failles potentielles d’activité | Revoir le planning RPO |
| Valider le 3-2-1 | Ne jamais dépendre d’un seul support | Tester les restaurations depuis chaque support |
| Chiffrer toutes copies | Impossible à exploiter par un attaquant | Configurer chiffrement natif |
| Simuler perte totale | Anticiper la gestion d’une vraie crise | Faire une répétition réelle sur plusieurs profils |
| Mettre à jour la doc | Eviter la panique si indisponibilité du référent | Tester en situation et adapter régulièrement |
Il suffit parfois d’un oubli ou d’un bug pour que la galère commence. Votre stratégie coche-t-elle toutes les cases ? Partagez vos meilleures pratiques ou mésaventures dans les commentaires, et réseautez pour alerter un maximum de monde : le réflexe sauvegarde, c’est agile et ça se peaufine continuellement. Sur ce sujet, vous pouvez aussi consulter les ressources de l’ANSSI ou de Cybermalveillance.gouv.fr pour des conseils pros toujours à jour. Votre avis ou votre expérience ont sûrement de quoi inspirer la communauté. Alors : vous êtes prêt à auditer vos sauvegardes ou à remettre un coup de neuf à votre méthode ?