La gestion des mots de passe, c’est un peu le nerf de la guerre pour notre sécurité numérique. Pas besoin d’être expert ou paranoïaque : une simple erreur peut suffire à transformer votre vie digitale en terrain de jeu pour cybercriminels. Cet article vous donne les mauvaises habitudes à éviter et les réflexes vraiment efficaces pour verrouiller vos comptes, le tout testé et approuvé par un rédacteur/freelance qui a déjà dû remettre en état un compte hacké après s’être fait avoir sur un vieux forum. Prêt à reprendre le contrôle ?
Sommaire
Les erreurs les plus fréquentes en gestion des mots de passe
Beaucoup de pièges guettent, y compris des choix qui semblent anodins. Voici une sélection des plus répandues avec des exemples concrets qui sentent le vécu.
1. Choisir des mots de passe trop simples
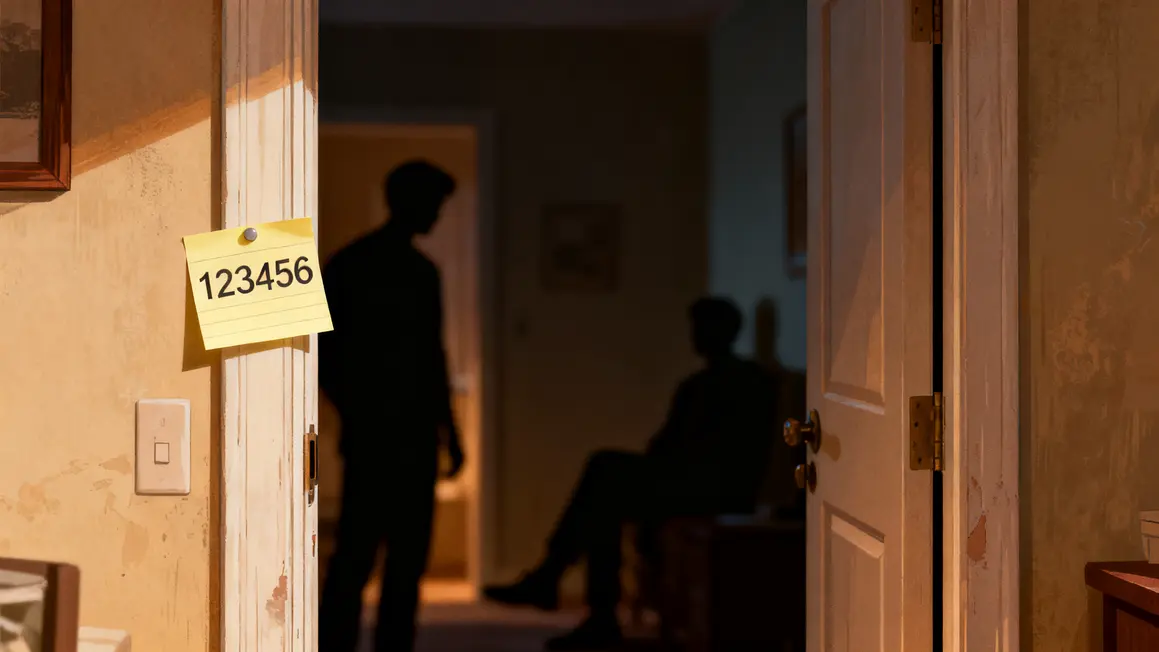
Le classique « 123456 », « password » ou « qwerty123 » tient plus du cadeau pour hackers que de la barrière de sécurité. Les outils de piratage actuels testent des millions de variantes en quelques secondes : un mot de passe basique, c’est comme laisser la porte ouverte. À éviter absolument.
2. Réutiliser le même mot de passe partout
Un geste de facilité qui vire à la catastrophe en cas de fuite : il suffit qu’une plate-forme soit compromise pour que tous vos comptes suivent. Anecdote perso : mon compte PlayStation s’est fait hack parce que j’avais recyclé mon mot de passe utilisé sur un vieux site, jamais mis à jour. Résultat : ticket SAV + stress le temps de récupérer l’accès.
3. Utiliser des infos perso prévisibles
Nom du chat, date d’anniversaire, surnoms sur vos réseaux… C’est tentant, mais facile à retrouver sur une recherche Google ou un profil TikTok. Exemple réel : « Milo2010 » (nom et année de naissance pour un chien) a déjà servi à pirater des comptes de gamers.
4. Miser sur des mots de passe trop courts
Moins de 8 caractères ? C’est la cible idéale pour les attaques par force brute. Un mot de passe de 6 caractères se casse en 30 secondes ; 12 à 16 caractères, c’est déjà beaucoup plus solide. N’oubliez pas de varier chiffres, lettres et symboles.
5. Noter ses mots de passe sur des supports non sécurisés
Le post-it sur l’écran ou le fichier « mdp.txt » dans le dossier « Downloads », c’est le cauchemar de la cybersécurité. Perso, j’ai retrouvé un carnet oublié dans une salle de LAN party contenant les accès à Steam, Discord et GMail… Heureusement, rien n’avait fuité, mais la frayeur était bien réelle.
6. Ignorer la double authentification
Se connecter sans code supplémentaire, c’est jouer sans sauvegarde. La double authentification, c’est le checkpoint de votre sécurité : même si votre mot de passe est compromis, le pirate devra franchir une étape de plus (ex : code SMS, clé USB YubiKey, appli d’authentification).
7. Se méfier des gestionnaires de mots de passe
Hors info : encore trop d’utilisateurs préfèrent la mémoire ou le bloc-note à ces outils, pensant qu’ils sont trop complexes ou risqués. Un gestionnaire de mots de passe fiable, comme Bitwarden ou Dashlane, permet de générer et stocker des mots de passe à la fois longs, uniques et impossibles à deviner sans les retenir tous. Il faut juste choisir une clé maître robuste et la garder hors ligne pour la sécurité.
Pourquoi ces erreurs mettent vos comptes en danger
Pas besoin d’un scénario cyberpunk pour subir les conséquences : un mot de passe trop simple, réutilisé ou mal stocké, c’est le point de départ d’un effet domino. Les pirates n’ont plus qu’à exploiter la faille pour compromettre vos infos financières, adresser des attaques massives, ou usurper votre identité. L’ingénierie sociale (recherche de données sur les réseaux) reste un grand classique : chaque détail partagé sur TikTok ou Twitter peut devenir une entrée facile.
Le non-usage de la double authentification ou le stockage sur support non sécurisé, c’est offrir une chance supplémentaire à tout attaquant. Selon l’ANSSI et les publications de Cybermalveillance.gouv.fr, un compte sécurisé à deux niveaux est quasi impossible à pirater par brute force sauf négligence sur la clé ou le téléphone.
Les fondamentaux pour un mot de passe sécurisé et robuste
Un mot de passe efficace : c’est d’abord une longueur de minimum 12 caractères pour les comptes standards, et jusqu’à 16 ou plus pour les accès sensibles (banque, gaming, cloud). Ensuite, il faut mixer majuscules, minuscules, chiffres et symboles, en évitant toute séquence évidente.
Oubliez la réutilisation, chaque mot de passe doit être unique et sans lien avec votre vie privée. Utilisez des phrases de passe : « MonJeuPréféréEstUncharted@2023 » ou « J’aimeLaSwitchLeDimanche! ». Facile à retenir, difficile à casser. La technologie des gestionnaires permet aussi d’automatiser cette complexité.
L’importance de la double authentification pour sécuriser vos comptes
Un mot de passe, c’est le minimum. L’authentification à deux facteurs transforme la sécurité de vos comptes : code SMS, appli d’authentification (Google Authenticator, Authy) ou clé physique (YubiKey), tout est bon à prendre. Ce second niveau bloque 99% des attaques classiques, même si vos identifiants ont fuité.
- Préférez les solutions liées à vos appareils et jamais partagées.
- Activez la double authentification sur vos services bancaires, plateformes gaming, e-mails et réseaux sociaux.
- Sauvegardez vos codes de secours hors ligne : un carnet ou coffre-fort physique.
Comment choisir et utiliser un gestionnaire de mots de passe
Gérer une flopée de mots de passe complexes, c’est le défi de 2024. Les gestionnaires actuels proposent une sécurité maximale : chiffrement, synchronisation multi-appareils, création automatique de mots de passe, et même partage sécurisé pour la famille ou l’équipe de gamers.
Exemples : Bitwarden (open source), LastPass, Dashlane, Keeper. L’installation prend 5 minutes : choisissez une clé maîtresse imprévisible, sauvegardez-la hors ligne, configurez la double authentification. Gardez un œil sur les mises à jour et évitez de stocker trop d’accès sensibles sur des appareils partagés.
- Vérifiez régulièrement les mots de passe enregistrés.
- Supprimez ceux inutilisés ou obsolètes.
- Faites une sauvegarde chiffrée sur un support fiable.
- Utilisez le partage sécurisé si besoin (fonction famille ou groupe).
Stratégie à adopter en cas de piratage ou fuite de données
Suspicion de piratage ? Réagissez : changez tout de suite le mot de passe, activez la double authentification, vérifiez les comptes associés. Analysez l’historique de connexion pour repérer les sessions suspectes et déconnectez-les. Pour contrôler votre exposition, testez votre e-mail sur « Have I Been Pwned » et surveillez toute fuite. Purgez vos comptes des données sensibles, surveillez les futures connexions et renouvelez vos mots de passe concernés.
Les bonnes habitudes sur le long terme pour renforcer votre sécurité numérique
Quelques réflexes à adopter, sans transformer votre quotidien :
- Ne partagez jamais vos mots de passe, même entre proches. Privilégiez les outils de partage sécurisé.
- Évitez les réseaux Wi-Fi publics pour les connexions sensibles. Si besoin, utilisez un VPN.
- Ignorez les liens suspects dans e-mails ou SMS, vérifiez toujours l’adresse URL : mieux vaut passer par le site direct pour se connecter.
- Sensibilisez votre famille, vos collègues et votre cercle gaming à ces pratiques : presque 50% des piratages viennent d’erreurs humaines.
En adoptant ces astuces, vous reprenez la main sur votre sécurité numérique. On est tous concernés : que vous soyez early adopter, gamer averti ou tech-curieux, ces habitudes sont votre meilleur allié pour rester maître de ses accès, éviter les galères, et profiter sereinement du meilleur de la techno sans alourdir votre quotidien. Pas besoin d’être parano pour sécuriser sa vie digitale, mais ça fait toute la différence quand on aime rester maître du game.
| Conseil clé | Application concrète |
|---|---|
| Phrase de passe longue et unique | Utiliser « MonJeuPréféréEstUncharted@2023 » plutôt que « Uncharted123 » |
| Double authentification | Activation sur PlayStation Network, Discord, Gmail, etc. |
| Gestionnaire de mots de passe | Bitwarden ou Dashlane avec une clé maître offline |
| Vigilance sur liens suspects | Se connecter toujours via la page officielle, jamais par email/SMS |
| Surveillance régulière | Analyse des historiques, test avec « Have I Been Pwned » |
Quels sont les tips ou mésaventures qui vous ont poussé à revoir votre gestion de mots de passe ? Postez vos anecdotes et conseils dans les commentaires pour aider la communauté Under Control à mieux protéger ses accès !
Si ce contenu vous a été utile, pensez à le partager sur vos réseaux : la prévention, c’est contagieux, surtout dans la sphère tech !
La gestion des mots de passe, ça évolue tout le temps : sur quels sujets sécurité ou pratiques tech souhaiteriez-vous d’autres articles ? Proposez vos idées en commentaire ou sur Discord pour qu’on continue d’explorer la tech utile et maîtrisée !
Sources de référence : ANSSI, Cybermalveillance.gouv.fr, publications du CNIL.