La gestion des mots de passe en 2026 est devenue un enjeu majeur pour tous ceux qui vivent, travaillent ou jouent sur internet. Si vous suivez l’évolution des pratiques tech, gaming, ou IA, vous cherchez certainement comment garder une longueur d’avance face aux menaces modernes et aux standards de sécurité qui changent chaque année. Cet article vous offre une synthèse pratique des conseils, outils et stratégies qui font la différence, pour rester maître de vos accès dans un univers ultra-connecté.
Résumé des points clés
- Menaces numériques et stratégies pour protéger ses mots de passe.
- Recommandations modernes pour des mots de passe robustes.
- Focus sur les gestionnaires de mots de passe et l’authentification multifactorielle.
Sommaire
L’évolution des menaces numériques en 2026
La sécurisation des mots de passe n’a jamais demandé autant de vigilance. Les cybercriminels exploitent aujourd’hui une technologie de plus en plus performante pour cibler nos identités numériques. Multiplication des objets connectés, explosion des services en ligne, fuite de données : chaque compte faiblement protégé devient une porte d’entrée. Les techniques de phishing personnalisées et les violations massives de données rendent la gestion de vos identifiants stratégique. Un simple clic ou un mot de passe trop facile peut exposer vos finances, votre vie privée et même vos accès professionnels. Les attaques automatisées profitent de l’essor du credential stuffing réutiliser un mot de passe sur plusieurs sites est une erreur à éviter absolument.
Les appareils IoT (enceintes, thermostats, voitures connectées) ajoutent de nouveaux risques : interfaces simplifiées, mots de passe par défaut non modifiés… Chaque équipement connecté nécessite une vigilance accrue. Protéger ses mots de passe, c’est éviter l’effet domino et garantir que l’ensemble de votre vie numérique ne bascule pas en cas d’attaque.
Bon à savoir
Je vous recommande de toujours changer les mots de passe par défaut sur vos appareils connectés, pour éviter que cela devienne une faille d’accès.
Les nouvelles recommandations pour créer un mot de passe robuste
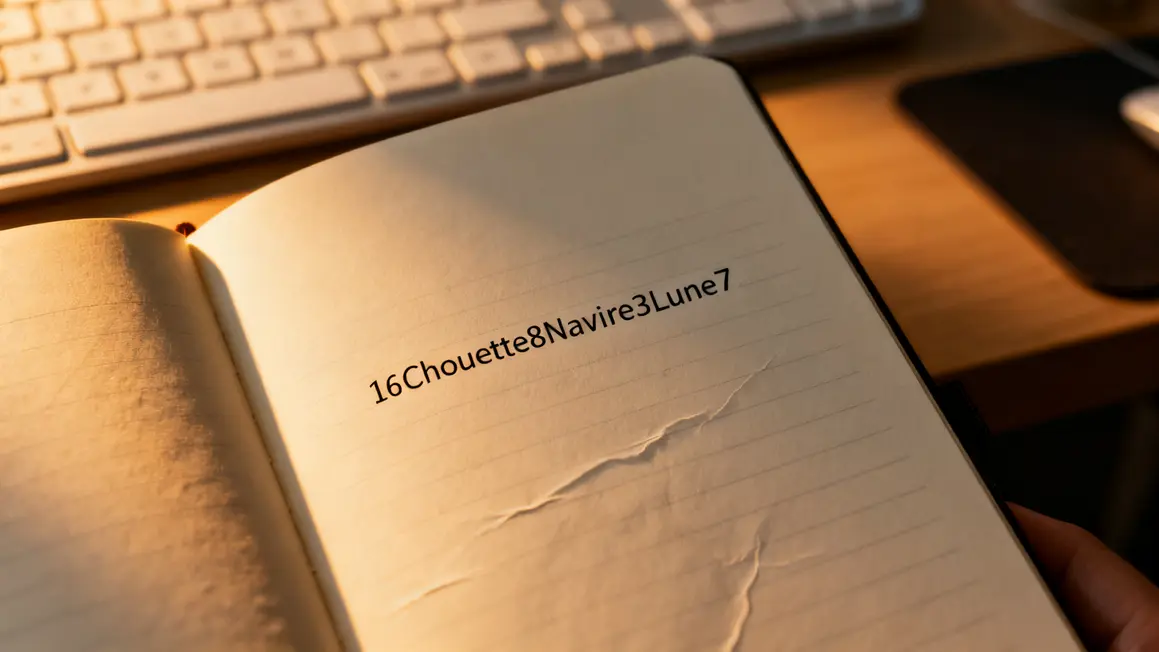
Les recommandations des organismes reconnus (ANSSI, NIST) en 2026 privilégient davantage la longueur que la complexité technique. Un mot de passe doit contenir 12 à 16 caractères minimum (plus pour les accès critiques), idéalement sous forme de phrase de passe : une suite de mots sans lien logique, facile à retenir et difficile à deviner (“un_gibbon_fait_du_skate” ou “Navire_Rose_Plane_Retour_Éclair”).
- Renouveler un mot de passe uniquement lors d’une suspicion de compromission, et non plusieurs fois par an.
- Chaque service mérite un mot de passe unique oubliez définitivement la réutilisation.
- Utilisez un gestionnaire de mots de passe pour mémoriser et générer ces identifiants robustes.
La discipline prime, mais elle se traduit par une sécurité renforcée face à l’évolution rapide des menaces.
Gestionnaires de mots de passe : la pierre angulaire de la sécurité personnelle
La complexité du quotidien numérique rend le gestionnaire de mots de passe incontournable : il stocke, génère et sécurise vos identifiants, avec des fonctionnalités telles que chiffrement de bout en bout, audit indépendant et multi-plateforme. Pour les profils exigeants, Bitwarden ou 1Password (open source ou ergonomiques) sont des valeurs sûres ; pour les entreprises, LastPass Business ou Zoho Vault centralisent la gestion des accès.
- Le mot de passe maître doit être une phrase de passe très longue et propre à votre usage.
- Activez la double authentification pour accéder au gestionnaire.
- Vérifiez la réputation et les audits des outils : privilégiez ceux certifiés par des agences reconnues.
- Désactivez le remplissage auto pour les comptes sensibles afin de limiter les risques liés aux malwares.
Les gestionnaires avancés vous libèrent de la mémorisation et vous permettent de générer des identifiants sur mesure pour chaque service.
Bon à savoir
Je vous recommande d’utiliser un gestionnaire de mots de passe qui propose une fonction d’audit pour vous assurer de la sécurité de vos identifiants.
Authentification multifactorielle : une norme incontournable
Avec la hausse des cyberattaques, l’authentification multifactorielle (MFA) est devenue la protection par défaut. Elle combine plusieurs preuves d’identité : mot de passe + code temporaire (TOTP, via Google Authenticator/Authy), clé de sécurité matérielle (YubiKey, FIDO2), notifications push ou biométrie. Les codes par SMS restent les moins fiables, notamment face au SIM swapping.
- Pour des usages professionnels ou gaming, privilégiez la double authentification via TOTP ou clé physique.
- Pour les services cloud ou mobiles, combinez biométrie et notification push sur appareil sécurisé.
- Évitez la dépendance au SMS OTP pour vos services critiques.
Adoptez une MFA adaptée à chaque niveau de sensibilité pour protéger vos comptes contre les intrusions les plus fréquentes.
Passkeys et l’avenir sans mot de passe
Les passkeys offrent une alternative avancée : plus besoin de taper un mot de passe, tout s’appuie sur la biométrie et un appareil de confiance (standards FIDO2, WebAuthn). Le dispositif protège contre le phishing, la réutilisation et l’interception classique. Leur adoption progresse sur les meilleures plateformes gaming et cloud, même si tout n’est pas encore compatible. Lorsque disponible, activez la passkey pour accélérer votre transition vers un environnement plus sécurisé et fluide.
Les erreurs courantes à éviter en matière de gestion des mots de passe
- Ne jamais réutiliser un mot de passe, même pour un site secondaire ou un jeu.
- Éviter les suites logiques ou les mots trop simples (ex. « motdepasse123 »).
- Ne stockez JAMAIS vos mots de passe dans un fichier texte ou une note smartphone non sécurisée.
- La biométrie n’est pas un mot de passe : elle n’est qu’une couche supplémentaire.
Une gestion rigoureuse s’impose pour garder une réelle maîtrise sur vos accès, que vous soyez gamer, early adopter ou professionnel du numérique.
La politique de gestion des mots de passe en entreprise
Pour les entreprises, impossible de laisser chaque employé définir sa propre règle. Instaurer une politique claire, désormais basée sur les recommandations de l’ANSSI et du NIST :
| Aspect | Recommandation |
|---|---|
| Longueur minimale | 12 à 16 caractères, au minimum |
| Phrases de passe | Favoriser des phrases longues, uniques et difficiles à deviner |
| MFA | Obligatoire pour les accès sensibles, prioriser TOTP et clés FIDO2 |
| Gestion avec outils | Adopter un gestionnaire audité et sécurisé (zero-knowledge, chiffrement) |
| Formation | Sessions régulières et sensibilisation des employés aux cybermenaces |
Une politique solide passe par la formation continue et des exercices de simulation pour sensibiliser l’ensemble des collaborateurs aux risques phishings et failles humaines.
Exploiter les outils et stratégies d’hygiène numérique
- Auditez régulièrement vos comptes et droits d’accès ; supprimez les comptes inutilisés.
- Utilisez des outils comme Have I Been Pwned pour détecter les identifiants compromis.
- Testez votre vigilance face au phishing avec des simulateurs dédiés.
- Désactivez l’enregistrement automatique dans les navigateurs : privilégiez un gestionnaire sécurisé.
- Nettoyez l’accès des appareils et naviguez avec un minimum de précautions pour chaque sauvegarde.
Couplez ces réflexes pratiques à un suivi constant des alertes de sécurité pour ne laisser aucune faille exploitable.
Checklist pour une gestion des mots de passe irréprochable en 2026
| Étapes | Actions recommandées |
|---|---|
| Créer des mots de passe uniques et longs | Utiliser au moins 14–16 caractères, avec une combinaison aléatoire dans une phrase facile à mémoriser. |
| Protéger avec la double authentification | Activer MFA sur tous les comptes critiques, privilégier les applications TOTP et les clés matérielles. |
| Utiliser un gestionnaire sécurisé | Sélectionner un gestionnaire audité, avec chiffrement de bout en bout et un mot de passe maître robuste. |
| Adopter les passkeys | Activer leur usage sur les services compatibles pour des connexions rapides et immunisées contre le phishing. |
| Surveiller les fuites potentielles | Utiliser des outils comme Have I Been Pwned pour détecter et réagir rapidement aux infractions. |
Adopter une approche systématique, c’est garantir une sécurité numérique à toute épreuve, que vous soyez gamer, développeur ou créatif.
La gestion des mots de passe évolue vite : comprendre et maîtriser les points clés en 2026, c’est garder le contrôle sur vos accès, vos données et votre vie numérique. Quelles astuces pratiques utilisez-vous pour sécuriser vos comptes ? Faites-nous part de vos retours dans les commentaires ! Si cet article vous a aidé, pensez à le partager sur vos réseaux pour faire profiter votre communauté. Et vous, quels nouveaux outils ou méthodes aimeriez voir testés sur Under Control ? Dites-le-nous !
Sources : recommandations ANSSI – NIST, Have I Been Pwned, FIDO Alliance, Numerama, The Verge.
Article mis à jour le 2024-06-04 maintenu à jour pour garantir fiabilité et pertinence.