Vous pensez que la cybersécurité ne concerne que les pros de l’IT ou les cinéphiles de la pop culture geek ? Erreur : repérer les signes d’alerte cybersécurité est devenu un réflexe à adopter pour éviter qu’un simple message, un ralentissement ou une activité inhabituelle ne dégénèrent en vraie crise. Cet article vous aide à faire le tri entre suspicion justifiée et faux-positifs, tout en adoptant les bons réflexes pour réagir au bon moment. Exemples concrets, retours d’expérience et conseils pratiques au menu.
Sommaire
Pourquoi détecter tôt une cyberattaque est aujourd’hui vital ?
Détecter une attaque à son démarrage, c’est la meilleure chance de ne pas finir hors-jeu : une menace ignorée paralyse les systèmes, expose les données sensibles et met en jeu votre réputation numérique.
Les cybercriminels procèdent rarement de façon « bruyante ». Ils repèrent vos faiblesses, infiltrent des fichiers déguisés, usent d’emails piégés pour récolter des accès, et avancent pas à pas. Repérer un signal faible – comme la réception d’un email suspect ou un comportement réseau bizarre – permet de stopper leur progression avant qu’elle n’atteigne le Game Over.
Retour sur une attaque marquante : le ransomware WannaCry en 2017 : certaines victimes ignoraient même la faille déjà connue et corrigée. Résultat : données chiffrées, vie réelle perturbée (notamment dans les hôpitaux) et coûts dramatiques. Moralité : une veille active (mises à jour, alertes sur comportements inhabituels) fait la différence.
Être vigilant, ce n’est pas juste préserver son PC. C’est aussi sauvegarder des preuves techniques précieuses : logs, captures d’écran, messages d’erreur – autant d’indices utiles pour un diagnostic sérieux. Ne redémarrez ou ne supprimez rien dans la précipitation. Mieux vaut garder des traces pour que les experts puissent enquêter avec des preuves solides.
Adopter une mentalité « détection rapide » réduit vraiment l’impact global : en fermant l’accès compromis, en stoppant une action douteuse, on limite aussi l’installation d’un pirate sur la durée.
Bon à savoir
Je vous recommande de toujours activer les mises à jour automatiques et de surveiller les comportements inhabituels, même mineurs, pour limiter les risques d’attaques.
Détecter les signaux d’alerte dans les emails et communications
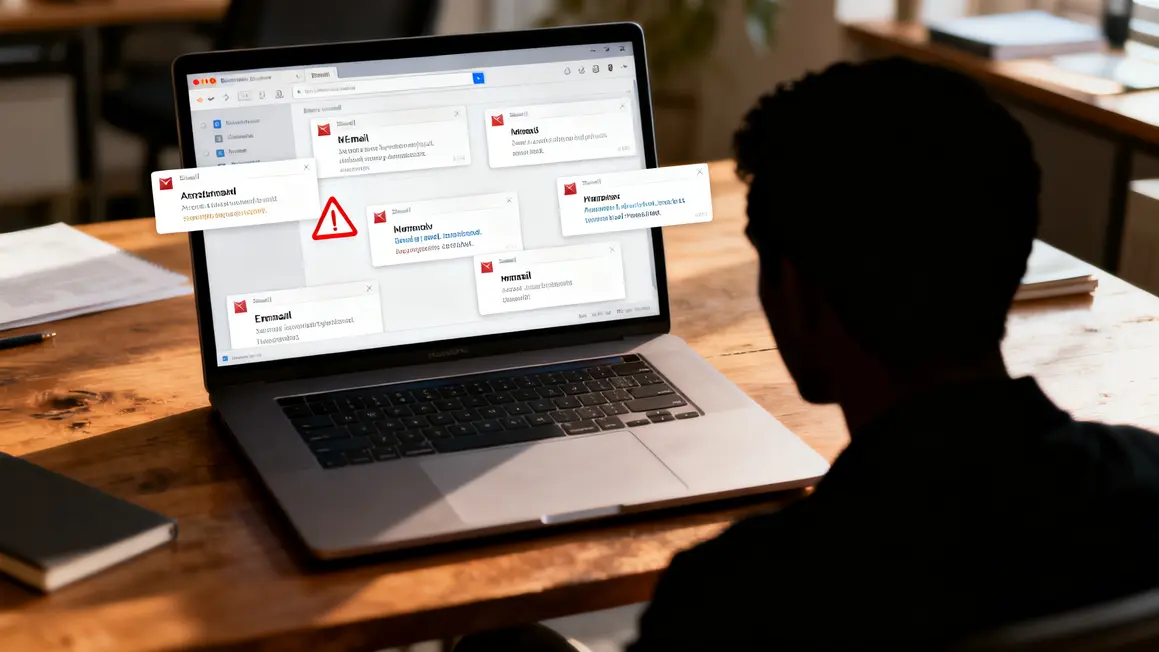
Les emails restent le point d’entrée n°1 pour les cyberattaques. Détecter une adresse d’expéditeur falsifiée (légère modification, suffixe étrange, nom usurpé) vous met en alerte : demandez-vous si le mail a vraiment l’air légitime. Un « [email protected] » n’est pas « [email protected] » !
Le contenu aussi trahit souvent la cyberattaque : messages alarmistes (menaces, urgence, faux blocage de compte) associés à fautes d’orthographe ou design amateur, ou demande de partager des infos sensibles (identifiants, pièces d’identité) doivent faire tiquer. Les hackers masquent parfois l’arnaque derrière un formulaire bien léché ou une fausse page pro.
Réflexe incontournable : ne cliquez jamais sur un lien ou fichier douteux. Méfiez-vous surtout des fichiers exécutables, des archives, ou de toute pièce jointe inattendue. En cas de doute, contactez directement la structure concernée (par téléphone, sans jamais répondre au mail frauduleux).
Un tri critique des messages reçus crée une véritable barrière contre l’intrusion. Sur le long terme, c’est aussi la meilleure méthode pour sensibiliser vos proches ou collègues aux pièges numérique du quotidien.
Indices techniques : ce que cachent vos appareils et réseaux
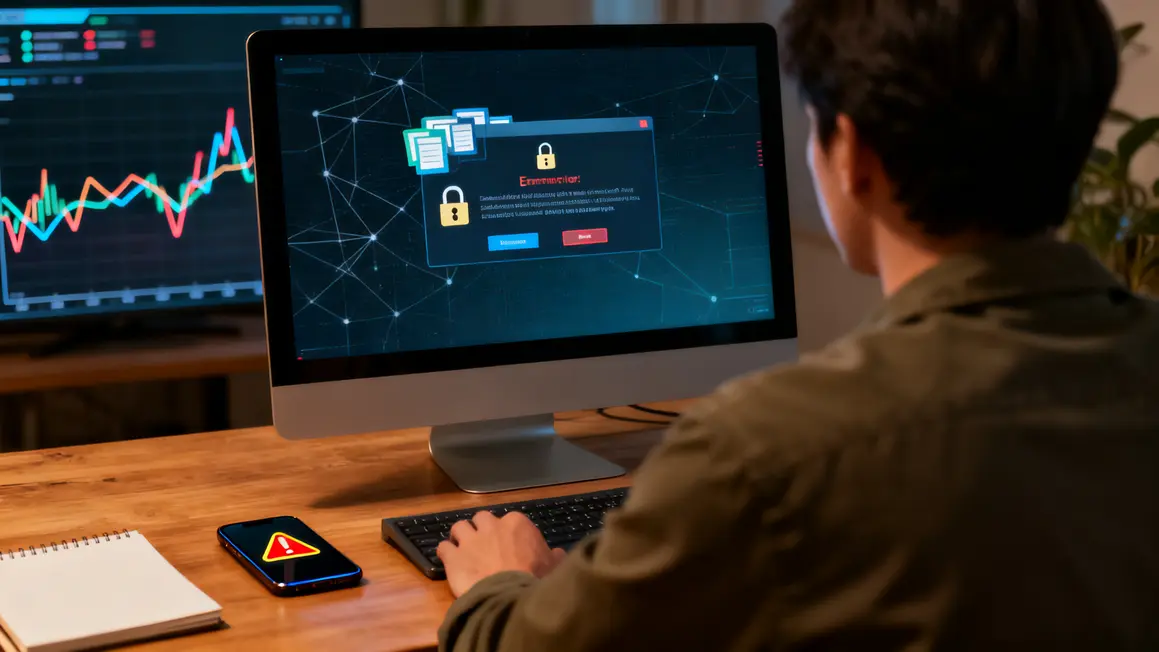
Un PC qui rame d’un coup, des fichiers inaccessibles ou chiffrés, une nouvelle appli installée sans raison : autant de signes d’une attaque. Les ransomwares adorent verrouiller les données et réclamer rançon. Parfois, des programmes espions s’installent en douce pour observer tout ce que vous faites.
Au niveau réseau, une activité anormale (trafic la nuit, scans inhabituels) est souvent la première alerte en cas d’intrusion. Les logs et journaux d’activité sont précieux : une même IP insiste, des connexions hors calendrier apparaissent ? Mieux vaut alerter un expert dès ce stade.
Les bons outils pour ça : antivirus efficace, solution EDR (Endpoint Detection and Response) pour repérer des comportements inconnus machine par machine, et solutions d’analyse réseau qui pistent les flux suspects en temps réel.
Face au doute, ne jouez pas les héros : partagez toutes les infos avec des spécialistes cyber. Vos indices techniques sont le meilleur point d’appui pour une réponse adaptée.
Bon à savoir
Je vous recommande de régulièrement consulter vos journaux de logs et de maintenir vos outils de cybersécurité à jour pour détecter rapidement les anomalies.
Repérer les comportements suspects sur les comptes utilisateurs
Une attaque passe parfois par des informations volées : surveillez la fréquence et la localisation des connexions. Se connecter à 3h du matin depuis l’étranger alors qu’on joue habituellement depuis Lyon ? Mauvais signe. Même logique pour l’apparition de réinitialisations de mots de passe imprévues.
Un hacker bien inséré modifie aussi souvent les règles de messagerie (création de transferts automatiques d’emails, par exemple vers une adresse externe). Pour flairer ces manipulations :
- Demandez des alertes sur connexions hors horaires ou zones habituelles.
- Contrôlez régulièrement les règles de transfert ou de redirection d’emails.
- Consultez l’historique des connexions des comptes sensibles.
- Mettez en place la double authentification pour limiter toute prise de contrôle par un seul mot de passe.
Plus vous croisez les indices humains et techniques, plus vous diminuez le risque d’escalade : la clé, c’est l’attention aux petites bizarreries du quotidien numérique.
Bonnes pratiques en cas de suspicion de cyberattaque
Paniquer n’a jamais empêché une attaque, improviser peut aggraver la casse. Le réflexe n°1 : isolez la machine du réseau, mais ne l’éteignez pas (les preuves risqueraient de disparaître). Si plusieurs appareils sont touchés, déconnectez le segment concerné pour éviter la contagion.
Gardez précieusement tous les éléments suspects : fichiers, mails, messages d’erreur, captures d’écran… toute trace peut accélérer l’investigation cyber. Notez adresses IP, horaires des anomalies, détails techniques.
Sollicitez un expert en cybersécurité dès que possible (interne ou prestataire), en privilégiant une communication sécurisée. Surtout, évitez les emails internes si vous soupçonnez un piratage de la messagerie.
Erreurs les plus courantes à éviter :
- Payer une rançon : aucun pirate ne garantit le retour des données.
- Lancer une restauration ou un nettoyage express sans avis technique.
- Cliquer par curiosité sur des fichiers/pièces jointes douteuses.
Un dialogue clair et sans tabou avec les pros permet de limiter les dégâts et de restaurer plus vite l’activité normale.
Créer une culture de la vigilance au quotidien
La cybersécurité ne se vit pas en solo. Multipliez les ateliers de sensibilisation, simulez de vraies attaques (comme du phishing), créez du réflexe individuel : vérification d’un lien, prudence sur pièce jointe, réaction immédiate à l’anomalie.
Moteur technique incontournable : double authentification (MFA), mises à jour des systèmes, sauvegardes hors ligne régulières. Même face à une attaque, vos données restent récupérables.
Un point souvent délaissé : audits de sécurité périodiques. Passez vos protections au crible, testez le véritable niveau de sécurité, guidez vos collègues à l’aide de fiches réflexes très simples (qui appeler, quoi isoler, quelle info noter…).
Plus chaque membre de l’équipe intègre la vigilance numérique, moins les cybercriminels ont d’opportunités de s’infiltrer. Un collectif solide vaut tous les firewalls.
FAQ spéciale signaux d’alerte cybersécurité
- Éteindre son PC immédiatement ? Sauf consigne experte, mieux vaut isoler du réseau que d’éteindre. Redémarrer efface souvent les traces utiles à l’enquête.
- Boîte mail pro piratée ? Vérifiez l’envoi de mails suspects, alertez le support IT, changez votre mot de passe sur une machine saine, examinez les règles de messagerie.
- Ralentissements suspects ? Si ça survient brutalement après ouverture d’un fichier douteux, réseau anormal ou nouveaux programmes, coupez la connexion et sollicitez un expert.
- Peut-on vérifier son réseau sans être admin ? Oui : surveillez les connexions actives, installez un antivirus ou un pare-feu, repérez les connexions étrangères.
- Comment sensibiliser les collègues sans créer la panique ? Préférez des communications claires, informez sur les bons gestes, rappelez l’existence de ce genre de protocoles lors des réunions ou dans la messagerie.
L’auteur : Adrien M., 36 ans, gamer et rédacteur tech à Lyon, combine expérience utilisateur, jeu vidéo et vraie passion pour l’efficacité numérique. Point fort : rendre la veille cyber accessible à tous sans tomber dans le drama-tech ou la paranoïa de salon.
Pas besoin de céder à la panique : les signes d’alerte cybersécurité sont souvent visibles pour qui sait les lire, et de bons réflexes évitent au quotidien de mauvaises surprises. À vous la parole : quelles techniques ou astuces avez-vous déjà mises en place pour protéger vos systèmes ou déjouer une tentative d’attaque ? Partagez vos retours d’expérience dans l’espace commentaires, proposez vos outils ou checklists, ou partagez cet article à vos collègues pour renforcer ensemble les défenses numériques ! Curieux de tester d’autres solutions, ou d’échanger sur un incident qui vous a marqué ? Faites-le-nous savoir.
Des références à consulter : ANSSI, Cybermalveillance.gouv.fr.