Le choix d’une solution de cybersécurité n’a jamais été aussi complexe qu’aujourd’hui. Entre l’évolution des menaces et l’offre grandissante des prestataires, le risque de se tromper reste élevé. Pour les profils curieux, gamers technophiles ou early adopters, il devient crucial d’avoir une démarche structurée : quelles questions poser pour faire le bon choix et garder le contrôle ? Cet article synthétise les étapes, points de vigilance et questions à adresser aux fournisseurs, pour s’équiper sans se perdre dans le buzz.
Sommaire
Comprendre l’état actuel de la cybersécurité et les enjeux contemporains
Les cybermenaces s’intensifient et forcent chaque entreprise à revoir sa posture de sécurité. Aujourd’hui, il ne suffit plus de protéger les données : un simple clic peut exposer serveurs, plateformes, ou secrets industriels à des attaques sophistiquées, telles que ransomwares, hameçonnages ou vols d’informations. Les conséquences dépassent la perte de fichiers : paralysie de l’activité, impact réputationnel, sanctions juridiques liées au RGPD et aux nouvelles réglementations. À l’ère numérique, l’agilité devient un atout fragile… qu’il faut solidement sécuriser.
Identifier ses actifs numériques critiques – serveurs, bases clients, secrets industriels, infrastructures IoT – constitue la première étape de toute stratégie viable. Sans cette analyse, la sécurité ne serait qu’une protection partielle. La responsabilité est aussi renforcée : chaque manquement expose à des sanctions et casse la confiance clients. Se préparer à des attaques toujours plus innovantes nécessite de clarifier les responsabilités internes : qui gère quoi, qui réagit en cas d’incident ? Cette maturité, technique et organisationnelle, évite les immobilismes dangereux.
Évaluer vos besoins cybersécuritaires au sein de votre organisation
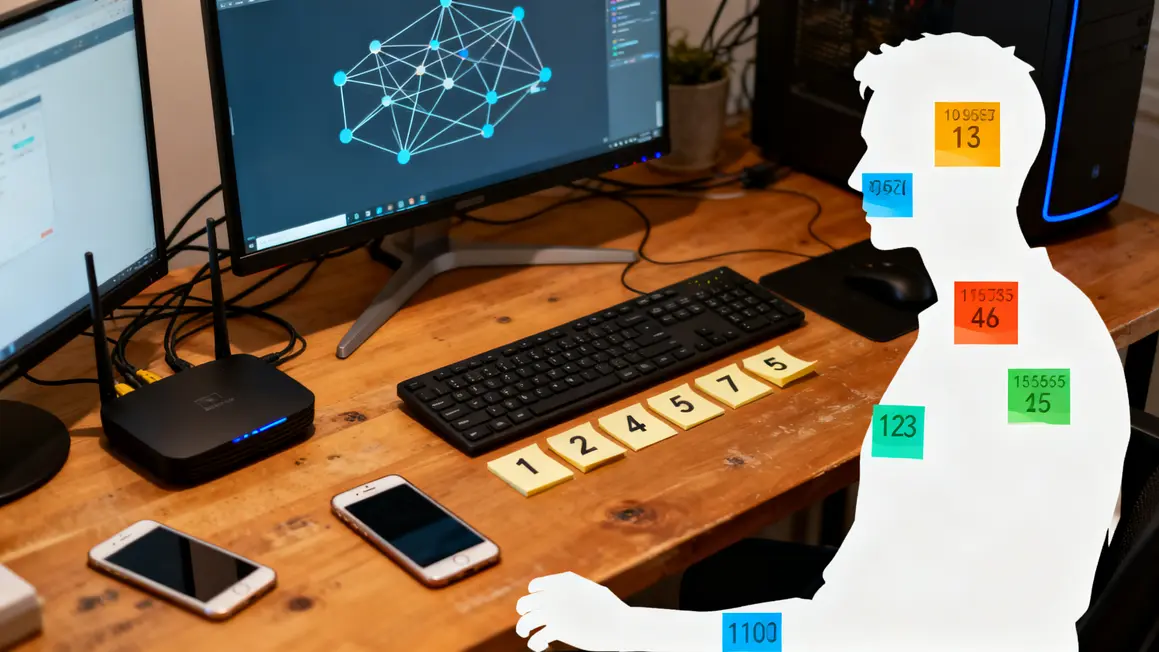
Tout commence par un inventaire précis : bases de données, brevets, serveurs cloud, dispositifs connectés. Des solutions automatisées aident à recenser chaque pièce du puzzle. Cartographier les accès et droits utilisateurs permet ensuite de repérer les failles invisibles : un mot de passe par défaut oublié peut ouvrir la porte aux cybercriminels. Ainsi, examiner aussi les droits octroyés à des partenaires ou fournisseurs externes reste indispensable.
- Analysez vos menaces spécifiques selon votre secteur (santé, industrie, e-commerce…)
- Procédez à des audits de vulnérabilités, en interne comme en externe
- Priorisez les actifs critiques : imaginez la conséquence d’une panne d’outil ou d’une fuite de base client
Un exemple concret : une PME e-commerce victime de ransomware sur son stock après avoir laissé un mot de passe par défaut actif. Un audit préalable aurait prévenu ce scénario. Ce type de réflexion pratique structure la hiérarchie des risques : quels accès protéger, qui doit pouvoir accéder à quoi, quels scénarios contrer en priorité.
Identifier les contraintes techniques, organisationnelles et budgétaires
Avant tout choix, il faut anticiper les obstacles : équipements obsolètes, absence de sauvegardes, limites du budget ou manque de compétences en interne.
- Contraintes techniques : Audit du parc ; mise à jour des OS, sauvegardes automatisées
- Contraintes organisationnelles : Recrutement RSSI, recours à experts, formation des équipes
- Contraintes budgétaires : Priorisation des actifs, solutions SaaS ou flexibles
| Types de contraintes | Exemples | Pistes de solution |
|---|---|---|
| Techniques | Systèmes obsolètes, pas de sauvegardes chiffrées, matériel non compatible | Audit du parc, mise à jour des OS, sauvegardes automatisées |
| Organisationnelles | Pas de RSSI, manque de sensibilisation | Recrutement RSSI, experts externes, formation |
| Budgétaires | Budget limité, absence de priorisation | Définir les actifs prioritaires, solutions SaaS ou flexibles |
Analyser les solutions techniques possibles et leurs caractéristiques
Une fois les besoins en cybersécurité identifiés, il s’agit de comparer les technologies : chaque outil a ses forces et faiblesses. Les EDR détectent et stoppent en temps réel les fichiers suspects ; les SIEM centralisent l’analyse des incidents sur toute l’infrastructure ; le pare-feu assure un contrôle strict des connexions ; les sauvegardes chiffrées garantissent la récupération post-incident ; le MFA renforce l’authentification ; la protection email offre un filtre contre le phishing.
| Type de solution | Cas d’usage | Forces | Faiblesses |
|---|---|---|---|
| EDR | Détection et réponse sur postes | Réactivité, analyse comportementale | Configuration précise nécessaire |
| SIEM | Analyse logs et événements | Vue exhaustive, détection avancée | Besoin en expertise |
| Pare-feu | Filtrage / blocage flux | DPI performant, contrôle avancé | Moins efficace contre attaques internes |
| Sauvegardes chiffrées | Récupération après incident | Protection ransomware | Gestion rigoureuse des accès |
| MFA | Protection des identités | Renforcement sécurité | Formation utilisateurs nécessaire |
| Email Security | Lutte contre phishing/malware | Filtrage avancé, automatisation | Coût pour fonctions avancées |
Questions essentielles à poser aux fournisseurs de cybersécurité
- Quel est le périmètre de couverture de la solution ?
- La solution est-elle adaptée à vos environnements (serveurs, cloud, mobiles, IoT…) ?
- Les menaces ciblées sont-elles pertinentes pour votre secteur ?
- Quelle fréquence de mise à jour et quelle gestion des vulnérabilités ?
- La solution est-elle compatible avec votre infrastructure ?
- Quels sont les indicateurs de performance ? (détection, restauration, réduction incidents…)
- Quelles certifications ou labels le fournisseur peut-il garantir ? (ISO, ANSSI…)
- Déploiement, accompagnement et formation inclus : comment ça se passe ?
- Quelle réputation, références et garanties ? Demander des cas clients, des audits, des retours d’expérience.
| Questions à poser | Points à vérifier |
|---|---|
| Quels environnements sont couverts ? | Serveurs, cloud, endpoints, mobile, IoT, OT |
| Comment la solution s’adapte-t-elle aux nouvelles menaces ? | Mises à jour, gestion de vulnérabilité |
| Certifications et labels ? | ISO, ANSSI, audits réguliers |
| Déploiement et accompagnement ? | Calendrier, ressources, formation |
| Quels indicateurs de performance ? | Détection, restauration, réduction d’incidents |
Comprendre le rôle de la cyberassurance dans une stratégie globale
La cyberassurance s’impose comme complément indispensable : elle prend en charge les frais de restauration, pertes d’exploitation, accompagnement en cas de crise et audits post-incidents. Posez-vous des questions précises : quels actifs sont couverts ? Quelles exclusions ? Quels plafonds ? Est-ce que vos processus sont suffisamment robustes pour décrocher les meilleurs tarifs ? Respecter les normes comme le RGPD et documenter votre maturité facilite les négociations avec les assureurs.
Se préparer à la mise en œuvre et au suivi des solutions choisies
- Vérifiez la compatibilité technique avant déploiement
- Définissez les rôles et formez vos équipes pour une adoption efficace
- Préparez le suivi des performances (analyses logs, mises à jour, tests de robustesse)
- Programmez des exercices réguliers pour maintenir la sécurité au fil du temps
- Centralisez la surveillance via dashboards pour détecter les anomalies au quotidien
Intégrer la gouvernance et la conformité dans votre stratégie cybersécurité
La cybersécurité ne se limite pas à des outils. Elle nécessite une gouvernance claire : désignez un RSSI ou une équipe dédiée. Respectez les obligations légales (RGPD, ISO 27001, NIS) en adaptant vos pratiques. Assurez une coordination active entre les équipes, priorisez les actifs et formalisez les responsabilités pour communiquer en cas d’incident.
Améliorer votre résilience face aux incidents cyber
- Mettez en place un plan PII (plan d’intervention incident)
- Organisez des simulations pour tester votre réactivité
- Vérifiez et restaurez régulièrement vos sauvegardes
- Adoptez une surveillance proactive : audits, analyses, détection avancée
Synthèse des étapes clés pour choisir une solution de cybersécurité
- Évaluez vos besoins, actifs, risques
- Identifiez vos contraintes (techniques, budget, organisation)
- Comparez les solutions (fonctionnalités, adaptabilité à votre environnement)
- Validez les fournisseurs (prestige, accompagnement, certifications)
- Planifiez le suivi et l’adaptation continue
Adrien M. Rédacteur tech & gaming, contributeur Under Control. Passionné par la culture numérique, père de famille, et gamer assumé, il vulgarise la tech pour tous.
Synthèse claire, étapes pratiques, exemples concrets : tout ce qu’il faut pour structurer son choix en cybersécurité sans se perdre dans le jargon. Quels outils ou questions vous semblent incontournables avant de passer à l’action ? Partagez vos réflexions et vos expériences dans les commentaires !
Avez-vous déjà testé une solution de cybersécurité qui a changé votre rapport à la tech ? Faites-en profiter la communauté !
Apprécié cet article ? Diffusez-le sur vos réseaux sociaux pour inspirer d’autres curieux, gamers ou développeurs à garder le contrôle sur leur cybersécurité.
Pour approfondir : consultez les recommandations officielles de l’ANSSI (Agence nationale de la sécurité des systèmes d’information) et les dossiers de la CNIL sur la protection des données numériques. Restez vigilants, la sécurité, c’est aussi un sport d’équipe.