Développer une stratégie de cybersécurité commence par une décision métier : quelles activités faut-il absolument préserver, et quels risques l’organisation accepte-t-elle de prendre ? La réponse permet de choisir les protections, d’attribuer les responsabilités et de financer une feuille de route réaliste. L’objectif n’est pas d’empiler les logiciels, mais de réduire les risques et de pouvoir poursuivre l’activité lorsqu’un incident survient.
Sommaire
Partir des activités critiques pour fixer le périmètre
Une stratégie de cybersécurité est un ensemble documenté d’objectifs, de responsabilités et de mesures destinés à protéger les systèmes et les données. Elle couvre leur confidentialité, leur intégrité et leur disponibilité. Elle relie les décisions techniques aux conséquences concrètes d’une attaque : production arrêtée, paiements bloqués, données exposées ou confiance dégradée.
Testez vos acquis sur la stratégie de cybersécurité
Répondez aux six questions. Vos réponses ne seront évaluées qu’à la validation finale.
Réunissez la direction, l’informatique et les responsables métier. Identifiez les services indispensables, leur durée d’interruption tolérable et les informations sensibles qu’ils utilisent. Pour un commerce en ligne, le paiement et les commandes peuvent primer ; pour un industriel, la disponibilité des équipements et la sécurité des opérations seront déterminantes.
Construisez ensuite un inventaire partagé : applications, postes, serveurs, données, comptes privilégiés, services cloud, logiciels SaaS et objets connectés. Pour chaque actif, indiquez son propriétaire, sa criticité, ses accès et ses dépendances. Incluez les fournisseurs : externaliser un service ne supprime ni le risque ni la nécessité de vérifier les engagements de sécurité.
Le livrable attendu : une cartographie des activités critiques et de leurs dépendances, accompagnée d’un périmètre validé par la direction. Cet inventaire doit rester maintenu, pas devenir un fichier oublié après l’audit.
Transformer les menaces en priorités d’investissement
Une menace est une cause potentielle d’incident, comme un rançongiciel. Une vulnérabilité est une faiblesse exploitable, comme un serveur non corrigé. Le risque correspond au scénario qui les relie et à ses conséquences. Cette distinction évite de traiter toutes les alertes techniques comme des urgences équivalentes.
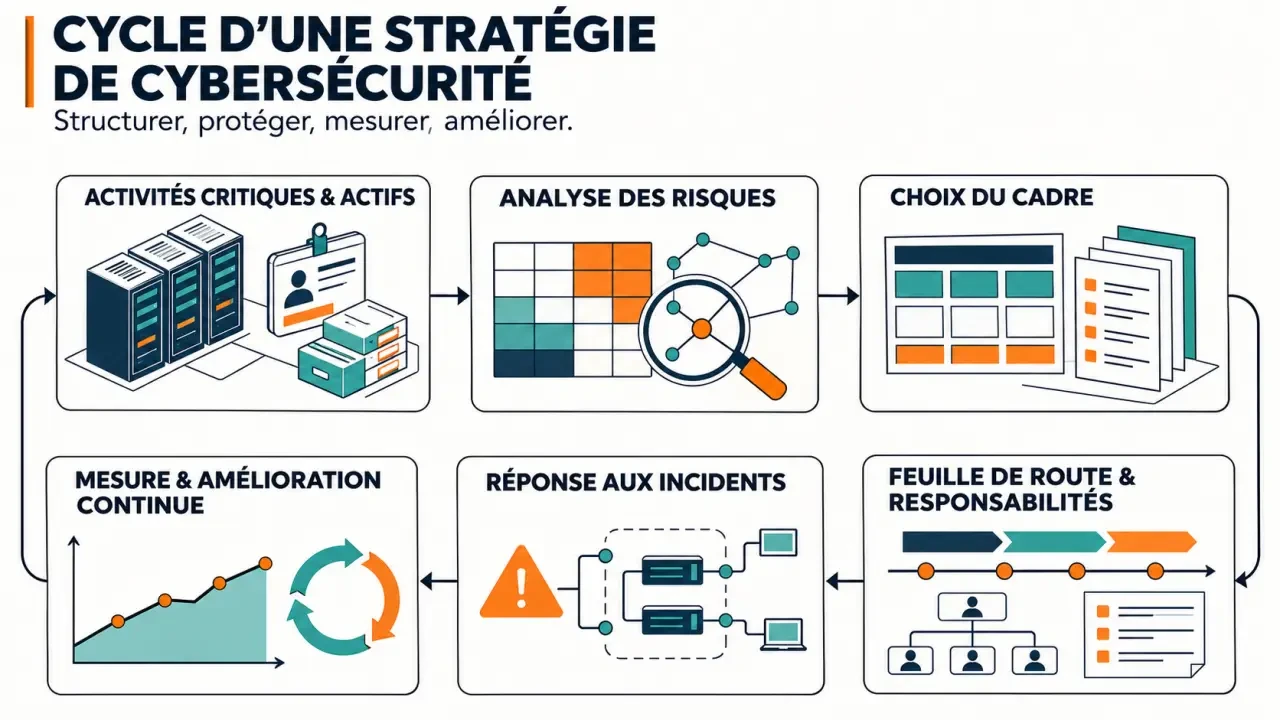
Évaluez la vraisemblance et l’impact de chaque scénario, puis vérifiez les protections réellement opérationnelles. Une sauvegarde annoncée mais jamais restaurée ne donne pas la même assurance qu’une restauration testée. Pour mesurer votre maturité, recherchez des preuves : configurations, journaux, comptes rendus d’exercices et procédures appliquées.
| Scénario | Faiblesse à vérifier | Action prioritaire possible |
|---|---|---|
| Phishing et vol de compte | Accès distant sans authentification multifacteur | Activer la MFA et sécuriser la récupération des comptes |
| Rançongiciel | Sauvegardes accessibles depuis les systèmes compromis | Isoler les sauvegardes et tester la restauration |
| Fuite de données cloud | Droits excessifs ou partage public | Revoir les autorisations et les configurations |
| Indisponibilité liée à un DDoS | Service public sans protection adaptée | Préparer le filtrage avec l’hébergeur |
Un compte de test oublié peut être le germe d’un incident majeur : son danger dépend surtout des chemins qu’il ouvre. Examinez donc les possibilités de propagation, pas seulement les failles isolées. Ce compte permet-il d’accéder à un dépôt de code, puis à des secrets techniques et à la production ? Couper cette chaîne par la séparation des environnements peut réduire davantage le risque qu’une correction sans lien avec les actifs critiques.
Classez les actions selon la réduction du risque attendue, leur coût complet et leur faisabilité. Check Point indique une part moyenne de 21 % du budget informatique consacrée à la cybersécurité : c’est un repère, pas une cible universelle. Intégrez aux arbitrages les licences, l’exploitation, la formation et les tests. Tout risque résiduel accepté doit avoir un responsable et une date de réexamen.
Choisir un cadre sans confondre sécurité et conformité
Un cadre sert à structurer la démarche et à repérer les oublis. Il ne remplace pas l’analyse des risques. Vous pouvez combiner une méthode de gouvernance avec des contrôles pratiques, sans lancer plusieurs programmes concurrents.
| Référence | Utilité principale | Usage pertinent |
|---|---|---|
| NIST CSF | Structurer les résultats de cybersécurité et les écarts | Construire une trajectoire commune aux métiers et à l’informatique |
| ISO 27001 | Organiser un système de management de la sécurité de l’information | Formaliser la gouvernance, les preuves et éventuellement une certification |
| CIS Controls | Guider la mise en œuvre de mesures opérationnelles | Transformer les priorités en actions techniques |
| Zero Trust | Limiter la confiance implicite et vérifier les accès | Faire évoluer l’architecture autour des identités et du moindre privilège |
Le Zero Trust n’est ni un produit unique ni une certification équivalente à ISO 27001. Son principe consiste à ne pas considérer un accès comme fiable uniquement parce qu’il provient du réseau interne.
Traitez parallèlement les exigences applicables : RGPD pour les données personnelles, NIS2 selon le périmètre de l’organisation et sa transposition nationale, PCI DSS pour les environnements concernés par les cartes de paiement, HIPAA pour certaines activités de santé aux États-Unis. La conformité ne garantit pas l’absence de risque ; elle impose des exigences à intégrer à la stratégie avec les équipes juridiques compétentes.
Déployer une feuille de route avec des responsables identifiés
La direction fixe les objectifs et arbitre le budget. Le RSSI, ou un pilote désigné, coordonne la démarche ; l’informatique déploie les mesures ; les métiers valident les contraintes et les priorités. Dans une PME, plusieurs rôles peuvent être regroupés, mais les responsabilités doivent rester explicites. Un prestataire peut apporter une expertise ou une surveillance que l’équipe interne ne peut assurer seule.
Pour chaque chantier, documentez le risque traité, le responsable, l’échéance, le coût et la preuve de réussite. Une feuille de route peut suivre cette progression :
- Sécuriser les accès : MFA, suppression des comptes inutiles, droits par rôle et séparation des comptes administrateurs.
- Réduire l’exposition : correctifs prioritaires, configurations cloud vérifiées, segmentation réseau et protection des postes.
- Protéger les informations : chiffrement adapté, règles de partage et sauvegardes isolées.
- Rendre les incidents visibles : journalisation, alertes exploitables et procédure de signalement.
Complétez ces mesures par des politiques courtes sur les accès, les équipements, les fournisseurs et les changements techniques. Formez les collaborateurs à partir de leurs situations réelles : demande de virement inhabituelle, partage de document ou message suspect. Prévoyez un canal de signalement simple et sans culpabilisation.
Un SIEM, qui centralise et corrèle les événements de sécurité, n’est utile que si quelqu’un traite ses alertes. Avant tout achat, vérifiez les compétences, les horaires de surveillance et l’intégration aux outils existants.
Tester la réponse et mesurer la capacité de reprise
Préparez un plan de réponse précisant qui qualifie l’incident, isole les systèmes, préserve les preuves et décide de la communication. Conservez des contacts accessibles même si la messagerie est indisponible. Associez les responsables métier, juridiques et communication pour évaluer les obligations de notification aux autorités ou aux personnes concernées.
Reliez ce dispositif au plan de continuité et au plan de reprise d’activité. Définissez les services à restaurer en premier, l’interruption maximale acceptable et la perte de données tolérable. Testez la restauration complète d’un service critique, pas seulement la récupération d’un fichier.
Suivez quelques indicateurs avec un périmètre clair : couverture MFA des comptes sensibles, délai de correction des vulnérabilités critiques, réussite des restaurations et délais de détection puis de confinement. Complétez-les par des audits, des analyses de vulnérabilité et des tests d’intrusion ciblés.
Prévoyez une revue régulière et une révision après tout incident, changement majeur ou évolution réglementaire. Chaque exercice doit déboucher sur des corrections attribuées et vérifiées. La stratégie devient efficace lorsque ses mesures fonctionnent réellement, y compris sous pression.