Face à l’évolution rapide des cyber-menaces, la question du budget à consacrer à la cybersécurité ne peut plus être renvoyée à plus tard. Que vous soyez gamer, early adopter ou responsable d’un collectif tech, la moindre faille peut coûter cher. Ce guide s’adresse à ceux qui veulent comprendre les vrais critères pour définir leur budget cybersécurité : combien prévoir et quels paramètres regarder pour ne pas se faire piéger, tout en restant ROIste et réactif.
Sommaire
Pourquoi la cybersécurité est devenue un impératif pour chaque organisation
Les attaques numériques explosent, leur niveau d’ingéniosité aussi. Ransomwares, phishing, DDoS : le panel s’élargit, impactant aussi bien les PME que les géants de la tech. Selon plusieurs études, les ransomwares ont augmenté de près de 70 % sur dix ans et les pertes peuvent désormais atteindre le chiffre d’affaires d’une entreprise. La confiance des clients, la réputation, et l’agilité business sont mises à rude épreuve. À cela s’ajoutent les nouvelles réglementations (RGPD, NIS2, DORA) qui obligent à investir pour rester conforme.
La cybersécurité ne se limite pas à la technique : continuité d’activité, résilience et capacité de réaction (RPO, RTO) deviennent stratégiques. Ignorer la sécurité, c’est risquer la paralysie ou la fuite massive de données. Un investissement modéré aujourd’hui évite une catastrophe demain.
Comment estimer son budget cybersécurité sans se tromper
Pour rester efficace et sobre, deux approches sont recommandées :
| Base de calcul | Pourcentage/type | Avantages |
|---|---|---|
| Budget IT global | 5 % à 15 % | Rapide à établir, ajustable selon le secteur |
| Analyse des risques | Sur mesures | Adapté aux failles, aux actifs prioritaires, ROI précis |
Budget initial vs budget récurrent
- Initial (capex) : audits, EDR, pare-feu, refonte infrastructure
- Récurrent (opex) : services managés, maintenance, abonnements logiciels, formation collaborateurs
- Certains utilisent des matrices risques-coûts-bénéfices pour ajuster chaque dépense selon son impact réel.
Faire un état des lieux : l’audit de maturité cyber
Commencez par une cartographie de vos assets critiques : données, accès, infrastructures, utilisateurs privilégiés. Par exemple, si votre organisation travaille en remote, ciblez le cloud et les VPN. Dans l’industrie, surveillez les objets connectés.
Passez en revue les menaces : ransomwares, phishing, vulnérabilités adaptez l’analyse à vos process et vos outils. Sur le plan humain, la formation anti-phishing est essentielle. Sur le plan technique, vérifiez la robustesse de la gestion des accès et la qualité des backups.
Objectifs de cybersécurité : comment les définir selon ses vraies exigences
- Réduire les faux positifs ou accélérer le temps de détection (MTTD/MTTR)
- Sensibiliser toute l’équipe, car le facteur humain est la première cause d’incident
- Attester la conformité RGPD/NIS2 via des sauvegardes régulières et des audits documentés
- Éviter l’accès abusif ou le téléchargement de fichiers à risque grâce à une gestion fine des droits
- Plan de reprise d’activité (PRA) opérationnel : chaque mesure doit être alignée sur le risque et la productivité
Répartir son budget cybersécurité : quels postes prioriser
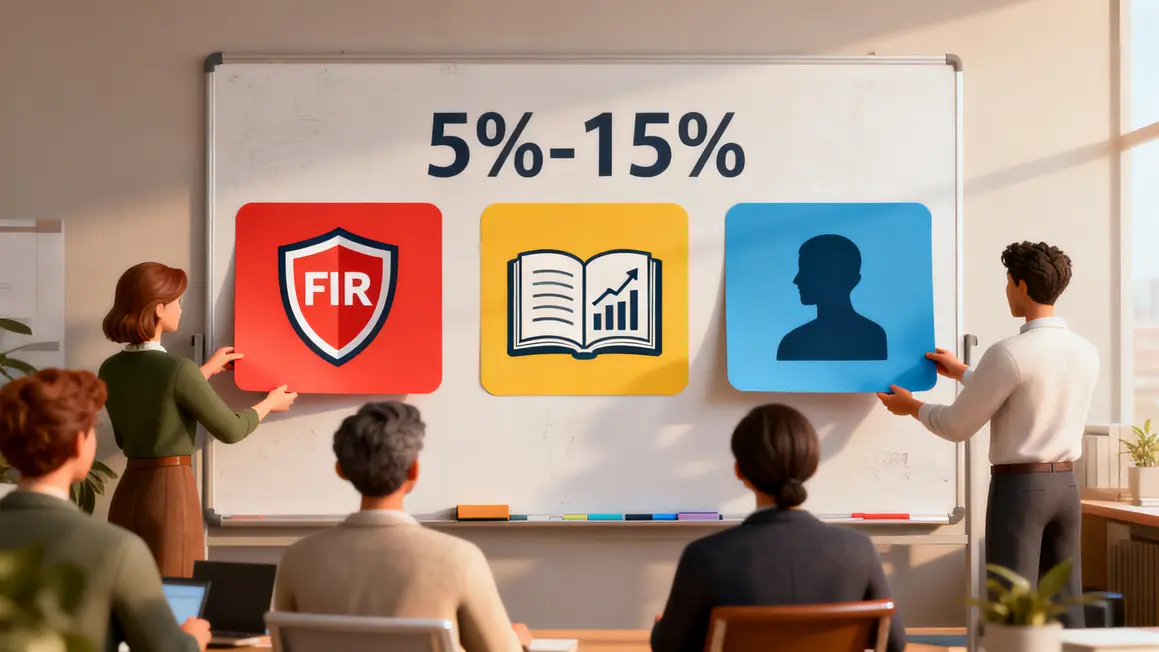
- Solutions techniques : firewall, EDR/XDR, antivirus, SIEM (protection active)
- Formation : campagnes internes, e-learning, sessions ciblées
- Gouvernance/conformité : politiques de sécurité, gestion documentaire, rapports d’audit
- Prestations externes : audits, services managés, SOC externalisé
- Flexibilité : prévoir une marge d’ajustement pour renforcer en cas de menace inattendue
Critères pour choisir une solution de cybersécurité
| Critère | Point d’attention |
|---|---|
| Couverture fonctionnelle | Protection temps réel, EDR/XDR, backup/restauration |
| Intégration technique | Compatibilité OS, cloud, API ouvertes |
| Performance | MTTD/MTTR, impact réseau, taux de faux positifs |
| Conformité réglementaire | Reporting automatisé, génération de journaux d’audit |
| Ergonomie | Interface intuitive, support accessible, dashboards clairs |
| Réputation fournisseur | Certifications, références clients, stabilité financière |
| Validation via POC | Tester en conditions réelles avant déploiement |
Choix du prestataire cybersécurité : ce qu’il ne faut pas louper
- Expérience et références dans votre secteur
- Preuves de conformité et certifications
- Support technique (24/7 ou adapté à votre organisation)
- Culture de veille, évolutivité et réactivité face aux nouvelles menaces
- Possibilité de comparer, d’obtenir un POC ou un essai avant signature
Exemples de répartition budgétaire : PME vs ETI
| Type d’entreprise | Priorités | Budget/Actions |
|---|---|---|
| PME (100 personnes) | Protection des postes, backup externalisé, formation, audit ponctuel RGPD | Investissement technique + sensibilisation + services externalisés |
| ETI (500 personnes) | SOC interne/externalisé, protection cloud, XDR, formation ciblée, audit annuel multi-réglementaire | Stratégie multiniveau : technique, humain, gouvernance, prestation haut de gamme |
L’idée reste : progresser par étapes, maximiser chaque euro investi et privilégier la robustesse.
Les bonnes pratiques pour installer une culture cybersécurité partout
- Mots de passe robustes (12 caractères minimum), à ne jamais réutiliser
- Double authentification partout (2FA), même sur les consoles et apps gaming
- Veille systématique sur les mises à jour logiciels/hardware
- Sensibilisation ludique (vidéos, quizz, mini-formations)
- Formation continue, adaptée au rythme des évolutions du secteur
Maîtriser la cybersécurité : c’est prendre le contrôle sur ses assets, ses usages et son avenir. La priorité ? Avancer étape par étape, mesurer l’impact des dépenses, choisir en connaissance de cause… et rester agile face à l’imprévu.
Alors, quelle place donnez-vous à la cybersécurité dans votre budget ? Avez-vous déjà changé votre approche suite à un incident ou à une nouvelle réglementation ? Partagez vos expériences et astuces en commentaires !
Ce contenu vous a aidé ? N’hésitez pas à le partager sur vos réseaux tout le monde connaît quelqu’un qui a déjà eu une galère data…
Et maintenant : quels points aimeriez-vous approfondir ? Plutôt retours d’experts, tableau de budget type, ou guides sur l’audit de maturité ? Faites vos suggestions !
Sources consultées : ANSSI, Le Monde Informatique. (Pour ceux qui veulent creuser davantage, n’hésitez à aller vérifier la documentation de l’ANSSI ou les dossiers cybersécurité sur Le Monde Informatique.)
Article rédigé par Adrien M., journaliste tech/gaming freelance, contributeur Under Control, formé en communication digitale et passionné par l’innovation, l’accessibilité et la culture numérique (Lyon, France). Mise à jour : juin 2024.