Protéger son projet, ses données ou ses équipements n’a plus rien d’un réflexe réservé aux responsables informatiques : aujourd’hui, chaque nouveau service, objet connecté ou infrastructure s’accompagne de véritables enjeux de sécurité. Pour ne pas tomber dans le piège de la précipitation ou du mauvais choix, il devient essentiel de naviguer étape par étape, avec un regard critique et des outils adaptés à la réalité des usages tech.
Sommaire
Pourquoi réfléchir à la sécurité dès la conception
Intégrer la sécurité dès les phases initiales d’un projet, c’est éviter les mauvaises surprises par la suite et poser les bases d’une réussite durable. La démarche « Security by Design » consiste à inscrire la protection de bout en bout, dès la première idée du projet. Ignorer cette étape engendre souvent des surcoûts majeurs et des contraintes classiques : retards, correctifs techniques et, pire, perte de confiance des utilisateurs.
Des entreprises de renom ont déjà payé cher ces oublis : piratage de données sensibles, bugs sur objets connectés ou failles au moment le plus critique. Face à la diversité des attaques (du cloud à l’IoT en passant par les bases de données), mieux vaut anticiper. Cela vous permet de définir les contours de la gouvernance sécurité sans faire de la « rustine » permanente.
Bâtir des fondations solides, c’est aussi limiter les urgences ultérieures et fluidifier la gestion future, quel que soit le type de projet. Un socle sécurisé rassure les utilisateurs et allège la gestion courante.
Analyser et comprendre vos besoins en sécurité
Difficile d’imaginer le bon système de sécurité sans avoir défini ce qu’il doit protéger. Activez votre mode architecte : posez-vous les bonnes questions sur vos actifs base de données, infrastructure réseau, objets intelligents, espaces physiques, informations stratégiques ou commerciales. Chaque actif a son propre degré de sensibilité.
Prenez aussi le temps de modéliser les menaces spécifiques à votre écosystème. Cyberattaques, erreurs humaines, pannes, failles dans l’IoT : toutes méritent d’être formalisées et priorisées, sans oublier la sécurité physique ou la sensibilisation des équipes.
À la maison comme au bureau, chaque environnement a ses priorités : renforcer un accès Wi-Fi, activer le double authentification, mettre en place des sauvegardes dissociées… L’important, c’est de différencier la valeur réelle de chaque actif pour éviter les efforts inutiles ou disproportionnés.
Identifier les risques et construire une évaluation priorisée
Étape incontournable : passer au crible vulnérabilités, menaces et impacts. Les méthodes référentes (comme ISO 27001 ou l’analyse SWOT adaptée au digital) vous aident à cartographier les zones sensibles et à justifier chaque dépense ou protocole.
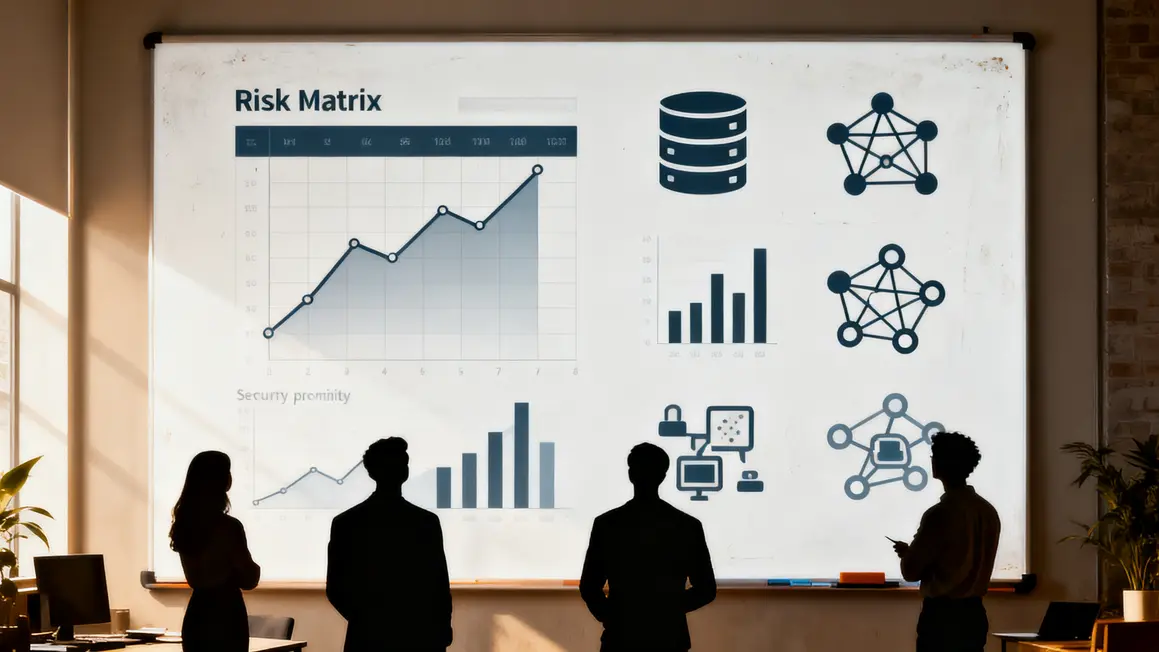
Utilisez une matrice pour croiser probabilité et gravité. Un risque rare mais critique doit souvent être traité avant un risque quotidien mais bénin. Ce travail nourrit la prise de décision tout au long du projet.
| Risque | Probabilité | Gravité | Actifs touchés | Action recommandée |
|---|---|---|---|---|
| Intrusion réseau | Élevée | Critique | Serveurs principaux | Installation de pare-feu avancés |
| Perte de données | Moyenne | Grave | Bases sensibles | Mise en place de sauvegardes automatisées |
| Erreur humaine | Fréquente | Modérée | Systèmes de gestion | Formations régulières du personnel |
Bon à savoir
Je vous recommande de créer une matrice des risques adaptée à vos besoins pour prioriser efficacement les actions à mener.
Définir les critères pour choisir une solution de sécurité
L’offre est large, le nombre de pièges aussi. Priorisez la compatibilité avec vos outils existants, la facilité de déploiement, le coût global (achat, support, maintenance), la conformité (RGPD, normes sectorielles), la flexibilité pour s’adapter aux évolutions futures, et la qualité du support technique. Un choix par défaut ou en décalage avec votre architecture peut générer des incidents ou des zones d’insécurité imprévues.
Tableau de critères pour comparer les candidatures
| Critères | Description | Exemple |
|---|---|---|
| Compatibilité | Intégration aux infrastructures | Solution SSO compatible cloud |
| Facilité de déploiement | Simplicité d’installation | Antivirus SaaS rapide à activer |
| Coût global | Investissement initial + maintenances | Abonnement SOC annualisé |
| Conformité | Respect des législations (RGPD…) | Outil avec audit intégré |
| Flexibilité | Évolutivité, adaptation à l’usage | Pare-feu modulaire |
| Support technique | Disponibilité, expertise | Hotline 24/7 |
Testez toujours un POC (Proof of Concept) pour vérifier l’adéquation réelle des solutions retenues.